Welkom bij alweer blog nummer 23 in onze reeks over grip krijgen op je informatie. Voordat we verder de diepte induiken stellen we ons graag nog even voor.
Wij zijn Willem Jonkers (Solution Engineer bij AvePoint) en Jeroen Bijdevier (Security Architect bij AVK Training & Coaching). Samen bundelen we onze kennis vanuit de techniek en de beveiliging om organisaties te helpen grip te krijgen op hun Microsoft 365-omgeving.
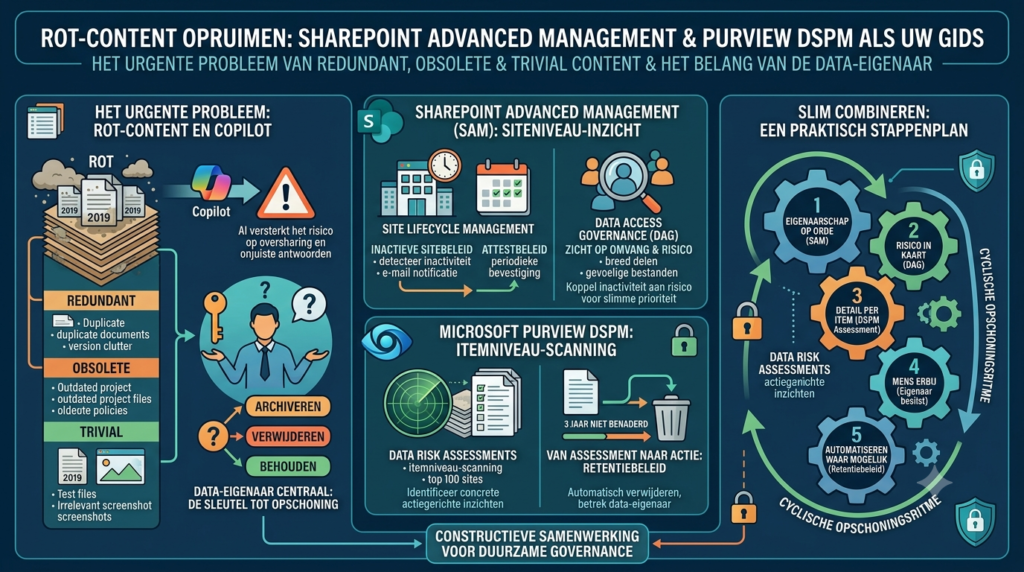
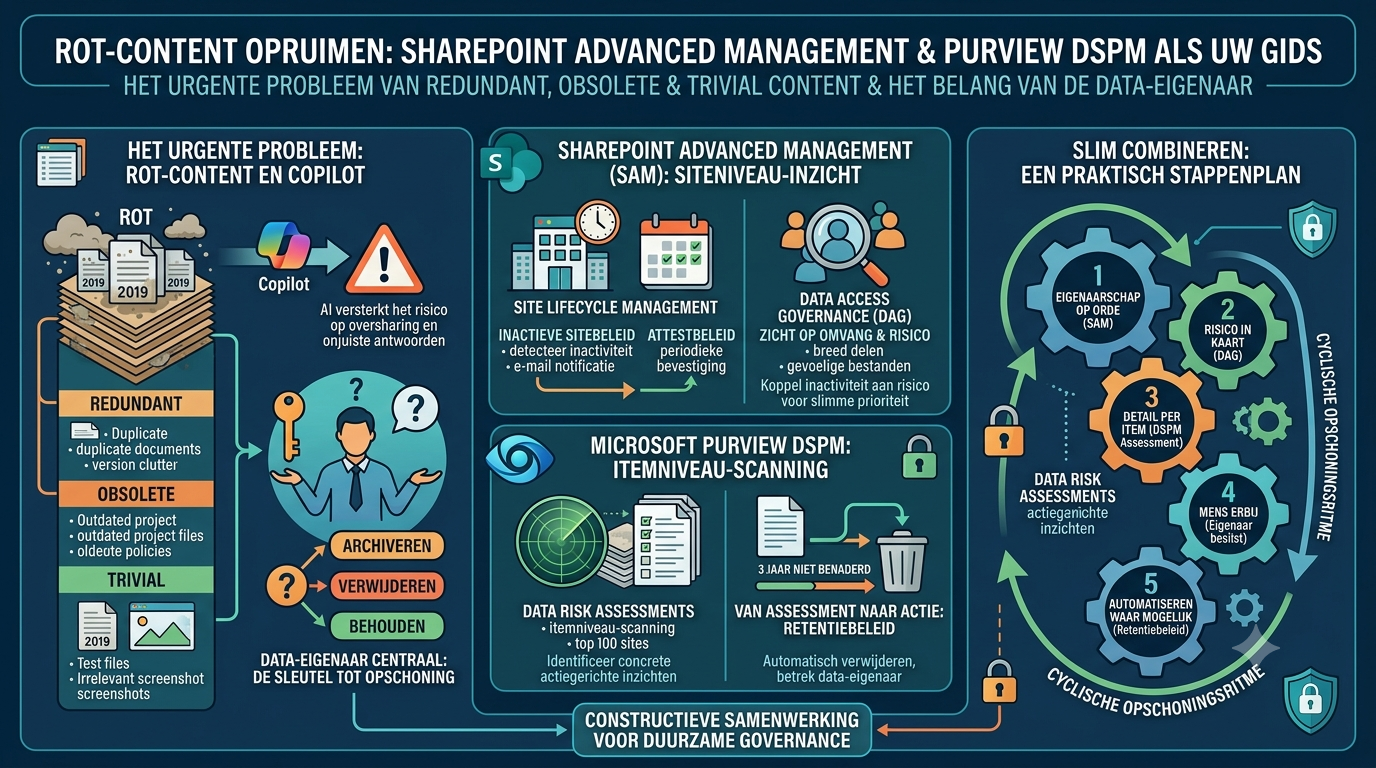
In deze blog pakken we een onderwerp op dat in bijna elke organisatie sluimert: ROT-content — Redundant, Obsolete & Trivial content. Bestanden die overbodig, verouderd of onbeduidend zijn, maar die nog gewoon in SharePoint en OneDrive staan. Meestal onschuldig, maar niet zodra Copilot erbij komt. We laten zien hoe je vanuit SharePoint Advanced Management (SAM) en Microsoft Purview DSPM concreet grip krijgt op ROT-content, en waarom de data-eigenaar daarbij de sleutelrol speelt.
Wat is ROT-content en waarom is het nu urgent?
ROT staat voor:
- Redundant – dubbele bestanden: meerdere versies van bijna hetzelfde document verspreid over sites
- Obsolete – verouderde content: oude versies handboeken, achterhaalde procedures
- Trivial – onbeduidende content zonder zakelijke waarde: testbestanden, screenshots, tijdelijke exports, persoonlijke aantekeningen
ROT-content bestaat al zolang organisaties met digitale bestanden werken. Wat het nu urgent maakt, is Copilot. Copilot doorzoekt alles waar een gebruiker rechten toe heeft, inclusief die vergeten map met concepten uit 2019 en die drie versies van hetzelfde projectplan. Microsoft zegt het zelf treffend: generatieve AI versterkt het risico op oversharing, omdat het razendsnel content kan blootleggen die eigenlijk verouderd is, te ruim gedeeld wordt of onvoldoende governance heeft. ROT-content is dus niet alleen rommel. Het is een bron van onjuiste, verwarrende of ongewenste Copilot-antwoorden.
De mens eerst: waarom de data-eigenaar centraal staat
Voordat we de tools induiken: ROT-content opruimen is geen technisch project, het is een mensenproject. IT kan met tooling enigszins laten zien wát verouderd, dubbel of onbeduidend is. Maar alleen de data-eigenaar, de site-eigenaar, de afdelingsmanager, de proceseigenaar weet of een bestand daadwerkelijk gearchiveerd, verwijderd of juist behouden moet blijven. Een oud projectdocument kan voor IT overbodig lijken en voor de business nog steeds relevant zijn als referentie of bewijsstuk.
Dat betekent twee dingen voor een succesvolle aanpak:
- Ken je eigenaren – zonder een actuele lijst van site- en data-eigenaren kun je niemand aanspreken op opschoning. Dit is precies waar Site Lifecycle Management binnen SAM bij helpt, zoals we in een eerdere blog beschreven.
- Betrek eigenaren – geef ze geen technisch rapport met duizend regels, maar een kort overzicht met concrete vragen: ‘Deze site is 14 maanden niet bewerkt, mag deze gearchiveerd worden?’ Hoe kleiner de vraag, hoe groter de kans op een (goed) antwoord.
In de praktijk werkt het het beste als opschoning een terugkerend, licht ritme wordt in plaats van een eenmalige actie. Eén keer per kwartaal een korte attestatie is voor een eigenaar te overzien. Een jaarlijkse mega-opschoonactie werkt averechts en wordt overgeslagen.
Input vanuit SharePoint Advanced Management
SAM levert twee bouwstenen die direct bruikbaar zijn bij het opsporen van ROT-content op siteniveau.
Site Lifecycle Management: inactiviteit signaleren
Via SharePoint-beheercentrum > Sites > Levenscyclusbeheer van sites (Site lifecycle management) stel je inactieve-sitebeleid (inactive site policies) in. Dit beleid identificeert sites die een bepaalde periode niet zijn gebruikt en stuurt automatisch een melding naar de site-eigenaar. Vervolgens kan je de site eigenaren najagen wat er met deze site moet gebeuren. Idealiter zijn er altijd twee eigenaren en deze hebben de verantwoordelijkheid om data hygiëne toe te passen. Zelf ben ik van mening dat IT pas moet ingrijpen wanneer er echt geen reactie komt.
Combineer dit met attestbeleid van sites (site attestation policies): hiermee vraag je eigenaren periodiek te bevestigen dat de inhoud van hun site nog actueel is. Dit is exact het lichte, terugkerende ritme dat helpt om ROT-content vroeg te signaleren vóórdat het een probleem wordt voor Copilot. De site is eens aangevraagd voor een bepaald onderwerp. Is dit nog steeds wel zo?
Data Access Governance: zicht op omvang en risico
De Data Access Governance (DAG)-rapporten in SAM geven per site inzicht in hoe breed content wordt gedeeld en waar gevoelige, gelabelde bestanden staan. Dit is waardevolle context bij ROT-opschoning: een verouderd bestand dat breed gedeeld is en een gevoeligheidslabel draagt, verdient prioriteit boven een verouderd bestand dat nergens toegankelijk is.
Zo koppel je twee dimensies aan elkaar: hoe oud/overbodig is het (Site Lifecycle Management) en hoe riskant is het als het blijft staan (DAG). Die combinatie maakt de opschoonprioriteit een stuk slimmer dan ‘gewoon van oud naar nieuw’.
Input vanuit Microsoft Purview DSPM
Waar SAM vooral op siteniveau werkt, gaat Data Security Posture Management (DSPM) in de Microsoft Purview-portal een laag dieper: tot op itemniveau.
Data risk assessments
Via Purview-portal > DSPM > Discover > Data risk assessments vind je de assessments waarmee Microsoft oversharing-risico’s opspoort. Een standaardbeoordeling (default assessment) draait automatisch wekelijks over de top 100 SharePoint-sites op basis van gebruik. Daarnaast kun je een aangepaste beoordeling (custom assessment) starten voor specifieke gebruikers, groepen of sites naar keuze.
Belangrijk om scherp te hebben: deze assessments redeneren primair vanuit toegangsrisico, niet vanuit ouderdom of relevantie. Bij itemniveau-scanning markeert de assessment een bestand als ‘potentially overshared’ op basis van het type deellink (extern of anoniem). Er is geen apart label voor ‘verouderd’ of ‘onbeduidend’: de assessment vertelt je wát breed toegankelijk is, niet of het nog relevant is. Dit is dus mensenwerk.
Voor ROT-content is dit toch bruikbare input, mits je het combineert met wat je al weet. Een bestand dat via een externe deellink toegankelijk is én al jaren niet meer is bewerkt, vormt een veel groter risico dan een even oud bestand dat nergens gedeeld is. Leg de uitkomsten van de assessment dus naast de laatst-bewerkt-datum en de inactiviteitssignalen uit Site Lifecycle Management in SAM. Zo maak je van een oversharing-rapport alsnog een prioriteitenlijst voor ROT-opschoning.
Let op de limieten: een assessment ondersteunt maximaal 200.000 items per locatie, met beperkte nauwkeurigheid boven de 100.000 bestanden. OneDrive wordt momenteel niet ondersteund voor itemniveau-scanning, en dit type scan is beperkt tot maximaal 10 SharePoint-sites tegelijk. Voor grote omgevingen betekent dit dat je moet prioriteren: begin met de sites die volgens de DAG-rapporten uit SAM het hoogste risico vormen.
Van assessment naar actie: de Protect-tab
Open je een site vanuit de assessment in Purview DSPM, dan vind je op het Protect-tabblad concrete herstelacties. Voor ROT-opschoning is vooral deze relevant: gebruik Microsoft Purview Data Lifecycle Management om een retentiebeleid (retention policy) te maken dat content automatisch verwijdert wanneer die minimaal drie jaar niet is benaderd “When items were last accessed”. Andere acties op dit tabblad zijn een DLP-beleid dat voorkomt dat Copilot content met een specifiek gevoeligheidslabel samenvat, Restricted Content Discovery om een site volledig uit te sluiten van Copilot.
Belangrijk: een retentiebeleid dat automatisch verwijdert, stel je nooit blind in. Betrek de data-eigenaar bij het bepalen van de termijn en geef altijd een overgangsperiode waarin eigenaren bezwaar kunnen maken of content kunnen behouden. Automatisering vervangt het gesprek met de eigenaar niet. Het maakt dat gesprek alleen gerichter. Of deze aanpak in alle gevallen slim is hangt af van de situatie. Ben (heel) voorzicht is mijn advies hierbij.
Slim combineren: een praktisch stappenplan
Een aanpak die in de praktijk goed werkt:
- Stap 1 – Eigenaarschap op orde: gebruik Site Lifecycle Management in SAM om te zorgen dat elke site een actuele eigenaar heeft. Zonder eigenaar geen zinvol gesprek over opschoning.
- Stap 2 – Risico in kaart: gebruik de DAG-rapporten om te zien welke sites het breedst gedeeld zijn.
- Stap 3 – Detail per item: draai een DSPM data risk assessment op de sites met het hoogste risico uit stap 2. Hiervoor is een Azure subscriptie nodig.
- Stap 4 – Mens erbij: leg de uitkomsten kort en concreet voor aan de data-eigenaar via een attestatie. Laat de eigenaar beslissen: behouden, archiveren of verwijderen.
Dit stappenplan is bewust cyclisch. ROT-content is nooit ‘klaar’: elke maand komt er nieuwe content bij die op een dag weer verouderd is. Plan deze cyclus daarom net zo vast in als een reguliere back-upcontrole.
Conclusie
ROT-content is geen nieuw probleem, maar Copilot maakt het urgenter dan ooit. SharePoint Advanced Management en Microsoft Purview DSPM geven je samen een goed beeld.: van site-niveau met Site Lifecycle Management en DAG, tot gevoeligheid van door data risk assessments.
- Site Lifecycle Management en DAG-rapporten in SAM – onderdeel van je Copilot-licentie of SAM-add-on
- De standaard wekelijkse data risk assessment over de top 100 SharePoint-sites – draait automatisch, geen activatie of Azure-koppeling nodig
De tooling is echter maar de helft van het verhaal. De andere helft is de data-eigenaar: de mens die weet of iets weg mag of juist bewaard moet blijven. Zorg dat opschoning een licht, terugkerend ritme wordt waarin techniek en mens elkaar versterken. Dat is de slimme, goed toepasbare aanpak die op de lange termijn echt werkt.