Welkom bij alweer blog nummer 25 in onze reeks over grip krijgen op je informatie. Voordat we verder de diepte induiken stellen we ons graag nog even voor.
Wij zijn Willem Jonkers (Solution Engineer bij AvePoint) en Jeroen Bijdevier (Security Architect bij AVK Training & Coaching). Samen bundelen we onze kennis vanuit de techniek en de beveiliging om organisaties te helpen grip te krijgen op hun Microsoft 365-omgeving.
Wie mij een beetje kent, weet dat ik graag opruim. Niet alleen thuis, maar zeker ook digitaal. Daarom pakken we in deze blog de draad op.
In de vorige blog bespraken we hoe je ROT-content (Redundant, Obsolete & Trivial) opspoort en opschoont met SharePoint Advanced Management en Purview DSPM. Microsoft blijkt hetzelfde probleem serieus te nemen: er staan momenteel twee nieuwe functies in Microsoft Purview Data Lifecycle Management op de rol die opschoning verder automatiseren. Belangrijk om vooraf te melden: beide functies zijn op het moment van schrijven nog niet algemeen beschikbaar. We zetten ze toch voor je uiteen, zodat je nu al weet wat er aankomt en waar je op kunt voorbereiden.
Automatisch opruimen van OneDrives en mailboxen van vertrokken medewerkers
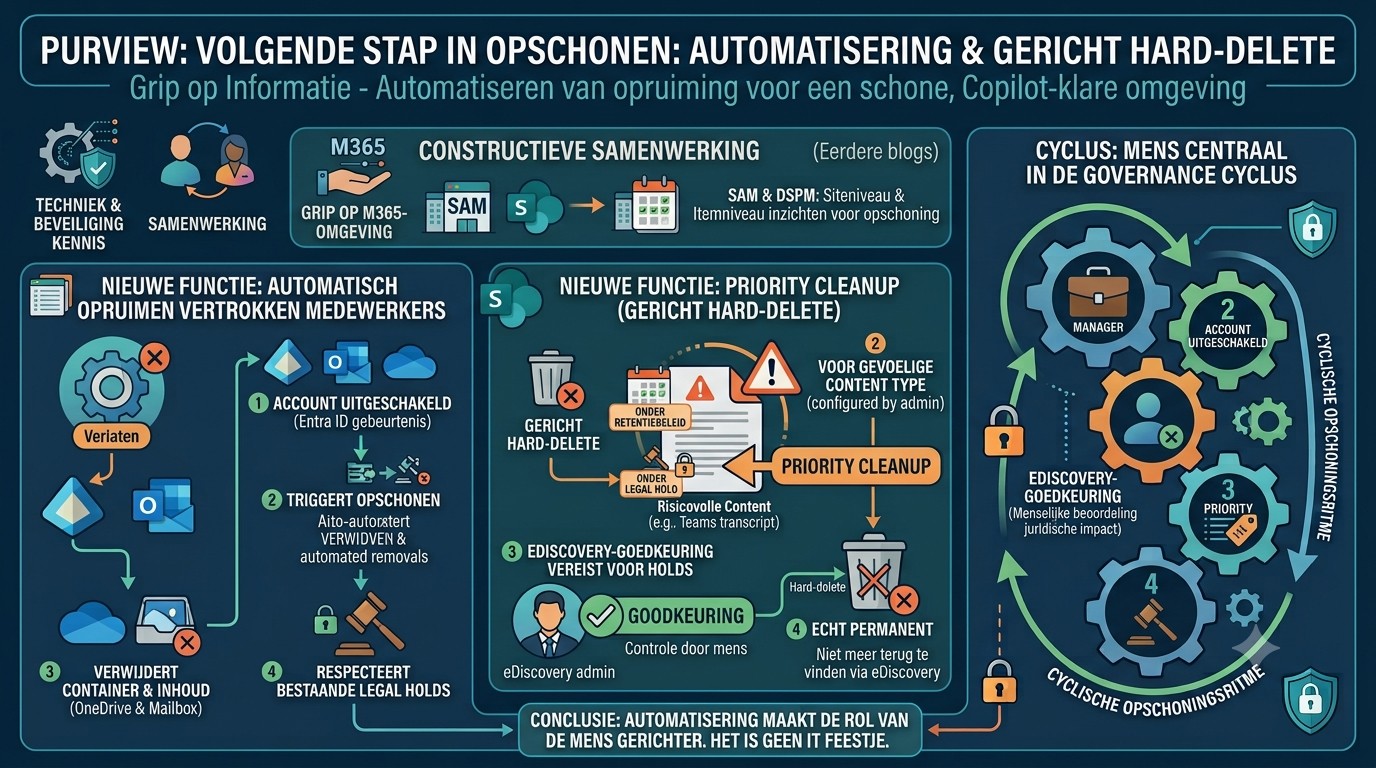
Deze functie staat sinds 25 juni 2026 op de Microsoft 365-roadmap onder roadmap-ID 566527, met algemene beschikbaarheid gepland voor september 2026. De functie maakt het mogelijk om zowel de inhoud als de container (de OneDrive of mailbox zelf) van vertrokken medewerkers op schaal automatisch te verwijderen, zonder dat een beheerder dit handmatig per medewerker moet uitvoeren.
Twee kenmerken maken deze functie direct relevant voor de praktijk:
- Integratie met Entra ID-uitschakelingsgebeurtenissen – het opschoonproces koppelt aan het moment waarop een account in Entra ID wordt uitgeschakeld. Geen handmatige trigger nodig.
- Respecteert bestaande legal holds – data die onder een juridische bewaarplicht valt, wordt niet verwijderd. De functie overschrijft dus geen compliance-verplichtingen.
Waarom dit meer is dan een technisch snufje: inactieve OneDrives en mailboxen van vertrokken medewerkers zijn een klassiek voorbeeld van ROT-content en niemand is meer eigenaar, niemand beoordeelt of de inhoud nog relevant is, en de content blijft vaak jarenlang gewoon staan. Precies het scenario waar we in de vorige blog voor waarschuwden: zonder actief eigenaarschap groeit ROT-content ongemerkt door.
Priority cleanup: gericht hard-deleten, ook onder een retentiebeleid of hold
De tweede functie, aangekondigd via Message Center-bericht MC1261587, introduceert een priority cleanup workflow binnen Data Lifecycle Management. Hiermee kunnen beheerders specifieke OneDrive- en SharePoint-content permanent verwijderen (hard delete), zelfs wanneer er een retentiebeleid of hold op die content van toepassing is.
De planning van deze functie is onderweg al bijgesteld. Oorspronkelijk stond de uitrol gepland voor eind mei tot medio juni 2026. Op 10 juni 2026 is de tijdlijn bijgewerkt: de wereldwijde algemene beschikbaarheid begint nu begin september 2026 en moet medio september 2026 zijn afgerond.
Microsoft noemt zelf de aanleiding: snel groeiende, Copilot-gerelateerde content, zoals Teams-transcripten, vergroot het risico op dataexposure. Een gewoon retentiebeleid verwijdert content pas na het verstrijken van de bewaartermijn en priority cleanup geeft beheerders een gerichte uitzonderingsroute voor content die eerder weg moet, ook als die nog onder een beleid of hold valt.
Belangrijke kenmerken:
- Niet standaard ingeschakeld – een beheerder moet expliciet een priority cleanup-beleid aanmaken en toepassen op specifieke content types. Zonder configuratie verandert er niets aan bestaande workflows.
- eDiscovery-goedkeuring verplicht bij een hold – valt content onder een juridische bewaarplicht, dan is beoordeling en goedkeuring door een eDiscovery-beheerder vereist vóórdat verwijdering plaatsvindt.
- Echt permanent – content die via deze workflow wordt verwijderd, is volledig verdwenen en niet meer terug te vinden, ook niet via eDiscovery-zoekopdrachten.
De mens: wie beslist wat er weg mag?
Beide functies automatiseren een deel van het opschoonproces, maar bij geen van beide verdwijnt de menselijke beslissing volledig en dat is maar goed ook denk ik.
Bij het opruimen van vertrokken medewerkers is de link met Entra ID-uitschakeling praktisch, maar het is aan HR en de manager van de vertrokken medewerker om vooraf te bepalen of er nog content is die overgedragen moet worden aan een collega. Zodra het account is uitgeschakeld en het automatische proces start, is dat moment voorbij. Bouw dit dus in als vaste stap in je offboardingproces: overdracht van relevante content vóór uitschakeling, niet erna wat mij nogal logisch lijkt. Het instroom, doorstroom en uitstroom proces.
Bij priority cleanup is de menselijke rol nog explicieter ingebouwd: de eDiscovery-beheerder moet content onder een hold beoordelen en goedkeuren vóór verwijdering. Dat is een bewuste ontwerpkeuze van Microsoft dat permanent verwijderen van content die onder een juridische bewaarplicht valt, is nooit een zuiver technische beslissing. Zorg dat deze rol bij iemand ligt die de juridische impact kan overzien, niet automatisch bij de IT-beheerder met de meeste rechten.
Wat kun je nu al voorbereiden?
Omdat beide functies pas rond september 2026 algemeen beschikbaar worden, is er tijd om nu al de basis op orde te brengen:
- Breng je offboardingproces in kaart: op welk moment wordt een Entra ID-account uitgeschakeld, en wie is verantwoordelijk voor contentoverdracht vóór dat moment?
- Controleer je bestaande legal holds: weet je welke gebruikers, sites of mailboxen onder een hold staan? Zonder dat overzicht kun je later geen verantwoorde keuzes maken over priority cleanup.
- Bepaal wie de eDiscovery-goedkeuringsrol krijgt: dit is een rol met juridische impact. Regel dit nu al organisatorisch, niet pas op het moment dat de functie live gaat.
- Volg de Message Center-berichten: de tijdlijn van priority cleanup is al eenmaal opgeschoven. Neem de septemberdatum als richting, niet als garantie.
Conclusie
Microsoft erkent met deze twee aankomende functies wat we in de vorige blog al beschreven: ROT-content opruimen kan niet blijven steunen op incidentele, handmatige acties. Automatisch opschonen bij het vertrek van medewerkers en gericht kunnen hard-deleten van risicovolle content zijn logische, waardevolle vervolgstappen. Toch blijft de kernboodschap uit onze eerdere blogs onverminderd van kracht: automatisering vervangt de mens niet, het maakt zijn rol alleen gerichter. Of het nu gaat om de manager die tijdig content overdraagt, of de eDiscovery-beheerder die een verwijdering goedkeurt. De beslissing over wat wel en niet weg mag, blijft mensenwerk. De techniek zorgt er straks alleen voor dat die beslissing sneller en consistenter wordt uitgevoerd. Zoals al vaker gezegd, het is geen IT feestje.