Welkom bij alweer blog nummer 30 in onze reeks over grip krijgen op je informatie. Voordat we verder de diepte induiken stellen we ons graag nog even voor.
Wij zijn Willem Jonkers (Solution Engineer bij AvePoint) en Jeroen Bijdevier (Security Architect en Microsoft Certified Trainer). Samen bundelen we onze kennis vanuit de techniek en de beveiliging om organisaties te helpen grip te krijgen op hun Microsoft 365-omgeving.
In eerdere blogs kwam SharePoint Advanced Management al voorbij bij het opsporen van ROT-content en bij DAG-rapporten. Deze keer pak ik een nieuwtje op dat op het eerste gezicht een tegenvaller lijkt, maar dat volgens mij vooral laat zien hoe volwassen SAM en Purview inmiddels zijn geworden.
Een widget die er niet komt
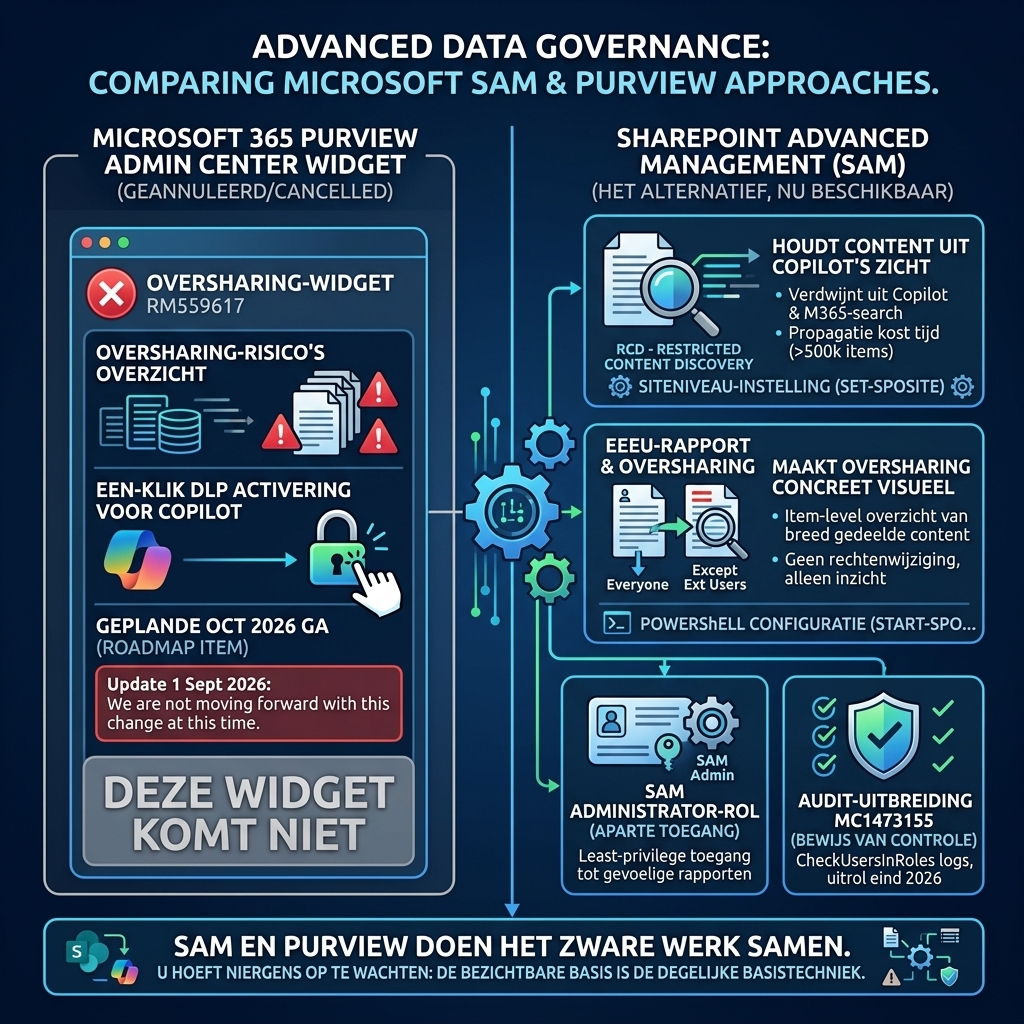
Microsoft had een aantrekkelijk idee op de roadmap staan: een oversharing-widget rechtstreeks in het Microsoft 365 Admin Center, met een overzicht van oversharing-risico’s en één klik om DLP voor Copilot-interacties te activeren. Geen aparte Purview-portal nodig, geen licentiedrempel om te voelen. Gepland voor algemene beschikbaarheid in oktober 2026.
Op 1 september kreeg roadmap-item RM559617 het bericht: “We are not moving forward with this change at this time.”
Geen widget dus. Maar het mooie is: alles wat hij zou hebben gedaan, kun je vandaag al via SharePoint Advanced Management al doen. Het is daarom interessant om de twee bouwstenen wat verder te verkennen, omdat er meer techniek achter zit dan je zou denken.
Restricted Content Discovery: meer dan een aan/uit-knopje
Restricted Content Discovery (RCD) zorgt ervoor dat content op een beveiligde site niet meer opduikt in Copilot- en Microsoft 365 search-resultaten, inclusief het verdwijnen van de Copilot-knop en AI-acties zoals “Create pages with AI” op die site. De wereldwijde uitrol van de laatste verbeteringen wordt deze maand afgerond (eind september 2026).
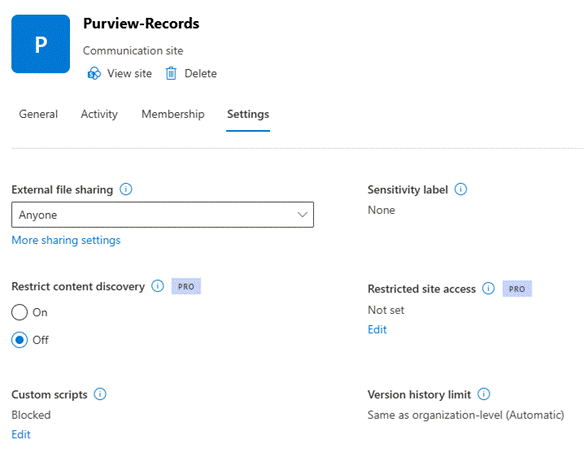
Technisch werkt het via een siteniveau-instelling:
# RCD inschakelen op een site
Set-SPOSite -Identity <site-url> -RestrictContentOrgWideSearch $true
# Status controleren
Get-SPOSite -Identity <site-url> | Select RestrictContentOrgWideSearch
# Beheer delegeren naar site-eigenaren (met verplichte motivering)
Set-SPOTenant -DelegateRestrictedContentDiscoverabilityManagement $true
Een paar dingen die ik klanten altijd meegeef, omdat ze het verschil maken bij de implementatie:
- Propagatie kost tijd. Bij sites met meer dan 500.000 items kan het meer dan een week duren voordat de indexering is bijgewerkt. Plan dit dus niet vlak voor een Copilot-livegang.
- Rechten blijven ongewijzigd. RCD verbergt content uit discovery-kanalen, maar wie al toegang heeft via de site zelf, houdt die toegang gewoon. Het is geen vervanging voor een oversharing-opruiming, maar een aanvullende laag. Hier is Restricted site access voor.
- Niet alles wordt afgeschermd. eDiscovery, Purview auto-labeling en site-eigen zoekopdrachten blijven gewoon werken. Lijkt me logisch, want dit is een discovery-control, geen toegangscontrole.
- Maximaal 20.000 sites per tenant kun je configureren. Voor de meeste organisaties ruim voldoende, maar bij grote tenants met veel losse teamsites is dit iets om in je governance-planning mee te nemen.
Wat ik er zelf bij vind horen: Restricted SharePoint Search (RSS), de oudere voorganger van RCD, wordt uitgefaseerd. Nieuwe RSS-activeringen zijn sinds 31 juli 2026 al geblokkeerd, en op 31 januari 2027 stopt RSS volledig — zonder uitzonderingen. Microsoft migreert bestaande RSS-configuraties niet automatisch naar RCD. Heb je klanten die nog met de oude allowed-list-aanpak werken, dan zou ik die migratie nu al inplannen, want na de deadline kan content die eerder afgeschermd was ineens weer vindbaar worden.
Het EEEU-rapport: zichtbaar maken wat er al ligt
Naast RCD geeft SAM je sinds begin augustus 2026 het item-level rapport voor Everyone en Everyone except external users (EEEU) — precies het overzicht dat de geannuleerde widget beloofde. Het rapport toont tot op bestandsniveau welke content breed is gedeeld, zonder dat er iets aan bestaande rechten verandert.
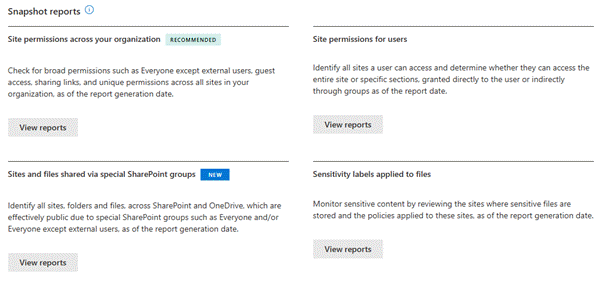
De configuratie via PowerShell:
# Basislijn-rapport (snapshot) starten
Start-SPODataAccessGovernanceInsight -ReportType Snapshot
# Vervolgens periodieke activiteitsrapporten (28-dagen venster)
Start-SPODataAccessGovernanceInsight -ReportType Activity
Een paar praktische grenzen om rekening mee te houden: je kunt maximaal 10 rapporten tegelijk laten lopen, verwerking duurt tot 24 uur, en het rapport dekt alleen SharePoint-sites. Mijn advies aan klanten: begin met een snapshot-rapport als nulmeting, en zet daarna een maandelijks activiteitsrapport op om trends te volgen in plaats van incidenteel een CSV te trekken.
Wie mag dit eigenlijk zien? De nieuwe SAM Administrator-rol
Een detail dat nog weleens over het hoofd wordt gezien: deze oversharing-rapporten vragen sinds kort een eigen rol, de SharePoint Advanced Management Administrator. Global Admins en SharePoint Admins krijgen deze rol niet automatisch. Dit is bewust, want het gaat om gevoelige inzichten in wie waar bij kan. Toewijzen doe je via het Microsoft 365 admin center: Users → Active users → gebruiker selecteren → Manage roles → SharePoint Advanced Management Administrator.
Zelf vind ik dit een van de fijnere details in deze release: een aparte, beperkte rol in plaats van een bijproduct van Global Admin past precies in het least-privilege-verhaal dat in deze reeks steeds terugkomt. Geef mensen toegang tot wat ze nodig hebben voor hun governance-taak, niet tot de hele tenant.
De kers op de taart: straks ook bewijslast
En daar sluit het laatste stukje nieuws mooi op aan. Purview krijgt binnenkort twee nieuwe audit-activiteiten: CheckUsersInRoles en CheckUserInRolesWithScopes (Message Center-bericht MC1473155, uitrol eind september–eind oktober 2026, standaard aan, geen configuratie nodig). Ze leggen vast wanneer een autorisatiebeslissing wordt gecontroleerd.
Voor de SAM Administrator-rol hierboven is dat relevant: je kunt straks niet alleen laten zien wat breed gedeeld is (EEEU-rapport) en wie de rapporten mag inzien (SAM Administrator-rol), maar ook aantonen dat die roltoewijzingen daadwerkelijk gecontroleerd worden. Let wel: alleen toekomstige controles worden gelogd, niet met terugwerkende kracht. Dus hoe eerder je dit meeneemt in je audit-inrichting, hoe completer je bewijslast wordt.
Wat kun je deze maand al oppakken
- Draai een EEEU-snapshotrapport als nulmeting — ook een mooi vertrekpunt voor een Copilot-gereedheidsgesprek met je klant.
- Controleer of RCD al live staat op je gevoeligste sites, nu de uitrol deze maand wordt afgerond; check bij grote sites (>500.000 items) of de propagatie al is doorgekomen.
- Breng RSS-gebruik in kaart bij klanten die nog met de oude allowed-list werken, en plan de migratie naar RCD vóór 31 januari 2027.
- Wijs de SAM Administrator-rol gericht toe aan de mensen die de rapporten trekken, niet aan iedereen met SharePoint- of Global Admin-rechten.
- Zet een regel in je Copilot-readiness-checklist voor de nieuwe audit-activiteiten, zodat je vanaf livegang meteen roltoewijzingen kunt monitoren.
Wanneer is dit genoeg, wanneer wil je meer
Voor de meeste organisaties die Copilot willen uitrollen is de combinatie RCD + EEEU-rapport + sensitivity labels een prima, degelijke basis. Dit is precies de aanpak uit Microsoft’s eigen FastTrack-blauwdruk voor Copilot-gereedheid. Werk je met een groter volume, meerdere business units of een externe auditverplichting, dan zou ik die EEEU-data structureel wegschrijven naar een eigen rapportage in plaats van losse CSV-exports te blijven downloaden, en de nieuwe audit-activiteiten meteen koppelen aan je bestaande SIEM- of logging-stroom.
Tot slot
De geannuleerde Admin Center-widget is voor mij geen gemiste kans, eerder een bevestiging dat SAM en Purview het zware werk al doen: RCD houdt content uit Copilot’s zicht, het EEEU-rapport maakt oversharing concreet zichtbaar, de nieuwe SAM Administrator-rol zorgt dat alleen de juiste mensen daarbij kunnen, en de aankomende audit-uitbreiding voegt daar straks het bewijs aan toe..
Kortom: je hoeft nergens op te wachten. Wat er nu al staat, is meer dan genoeg om vandaag mee aan de slag te gaan bij je klanten.
Loop je zelf tegen een widget of aankondiging aan die anders uitpakte dan gepland, of heb je een andere aanpak voor oversharing-rapportage? Ik hoor het graag.