Welkom bij alweer blog nummer 32 in onze reeks over grip krijgen op je informatie. Voordat we verder de diepte induiken stellen we ons graag nog even voor. Wij zijn Willem Jonkers (Solution Engineer bij AvePoint) en Jeroen Bijdevier (Security Architect en Microsoft Certified Trainer bij AVK Training & Coaching). Samen bundelen we onze kennis vanuit de techniek en de beveiliging om organisaties te helpen grip te krijgen op hun Microsoft 365-omgeving.
In de vorige blog liep ik alle basisknoppen voor Copilot langs, van flex routing tot de AI-disclaimer. Tijd voor de volgende stap. Want de vraag die ik nu bij bijna elke klant hoor, is niet meer “wat ziet Copilot?”, maar “wat doen al die agents eigenlijk, en waar zet ik dat aan of uit?”
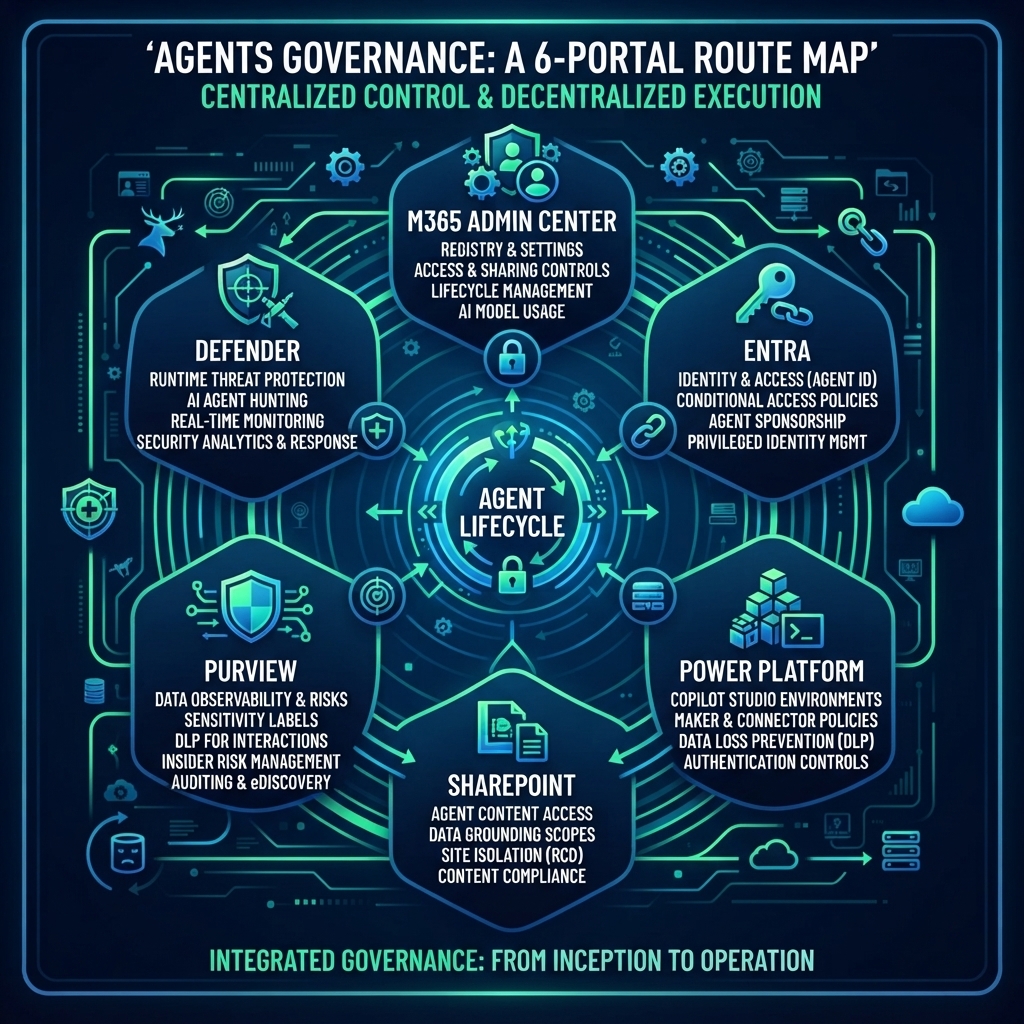
Het eerlijke antwoord: op meer plekken dan je denkt. Een agent die een collega in een middag bouwt, raakt zes beheerportalen: het Microsoft 365-beheercentrum, Microsoft Entra, het Power Platform-beheercentrum, het SharePoint-beheercentrum, Microsoft Purview en Microsoft Defender. In deze blog loop ik ze één voor één langs. Per portaal: waar de knop zit, wat hij doet en waar je op moet letten.
Eén agent, zes portalen
Eerst het overzicht. Zie dit als je routekaart, daarna zoomen we in.
| Portaal | Wat je hier regelt | Kernvraag |
|---|---|---|
| Microsoft 365-beheercentrum | Welke agents mogen, wie ze gebruikt, uploadt en deelt, levenscyclus, eigenaarschap, AI-modellen en kosten | Welke agents zijn er en wie mag ze gebruiken? |
| Microsoft Entra | Identiteit van de agent, Conditional Access, sponsors, toegangspakketten | Wie ís deze agent en wat mag hij? |
| Power Platform-beheercentrum | Copilot Studio: makers, connectoren, kennisbronnen, kanalen, authenticatie, delen, credits per agent | Waarmee mag een maker bouwen en publiceren? |
| SharePoint-beheercentrum | Welke agents bij welke sites komen, sites uitsluiten | Bij welke content komt een agent? |
| Microsoft Purview | Labels, DLP, risico’s, bewaren en onderzoeken van interacties | Wat gebeurt er met gevoelige data? |
| Microsoft Defender | Runtime-bescherming en hunting op agentgedrag | Gaat er tijdens gebruik iets mis? |
Het mooie is dat Microsoft deze portalen steeds meer aan elkaar knoopt via Microsoft Agent 365, dat sinds 1 mei 2026 algemeen beschikbaar is (MC1296867). Maar de instellingen zelf staan nog steeds op hun eigen plek. Daarom die routekaart.
1. Microsoft 365-beheercentrum: de voordeur
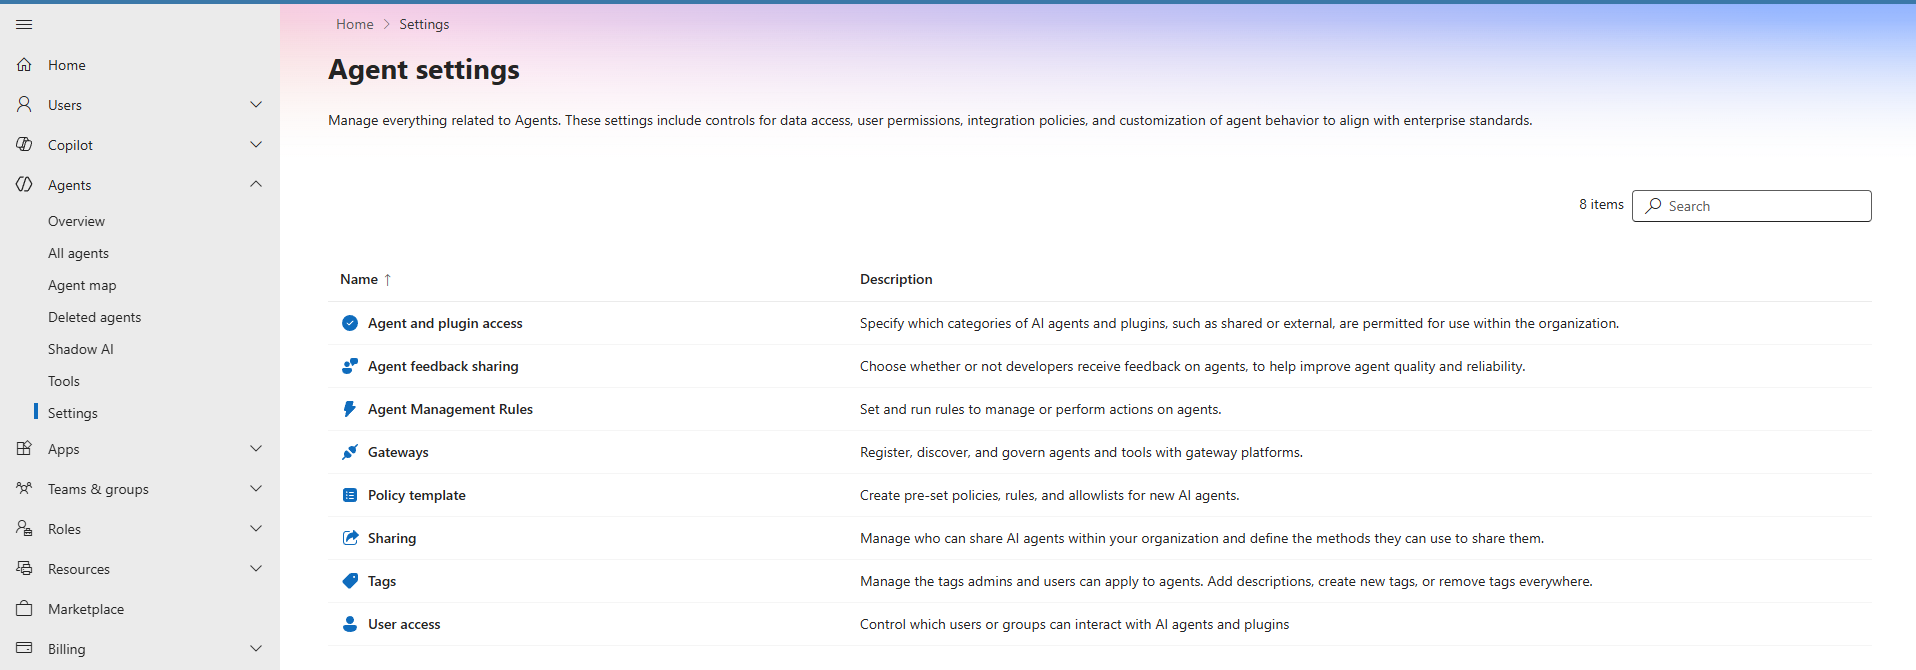
Hier begint het. Onder Agents vind je drie onderdelen die ik bij elke klant als eerste naloop: Overview, All agents en Settings.
Agents › Settings: de vier basisknoppen
Meer informatie (Engels): Microsoft Learn – Agent settings
- User access. Wie mag agents gebruiken en installeren? Keuze uit All users (standaard), No users of Specific users/groups. Mijn advies: kies niet te snel voor No users. Daarmee blokkeer je ook de agents die je zelf hebt goedgekeurd.
- Agent and plugin access (op Learn: Allowed agent types). Drie schakelaars: agents van Microsoft, van je eigen organisatie en van externe uitgevers. Wat je uitzet, verschijnt niet meer in de Agent Store. Bij externe uitgevers kies je tussen alle uitgevers en alleen gecertificeerde uitgevers. Derk van der Woude laat dat zien in zijn overzicht van de Agent 365-instellingen (augustus 2026). Mijn advies: begin met alleen gecertificeerde uitgevers.
- Sharing. Wie mag een agent met de hele organisatie delen? Alle gebruikers, niemand (delen met specifieke collega’s blijft dan wel mogelijk) of alleen bepaalde groepen. Let op: deze instelling geldt alleen voor agents die met Copilot Studio Lite (de Agent Builder in Copilot) zijn gemaakt.
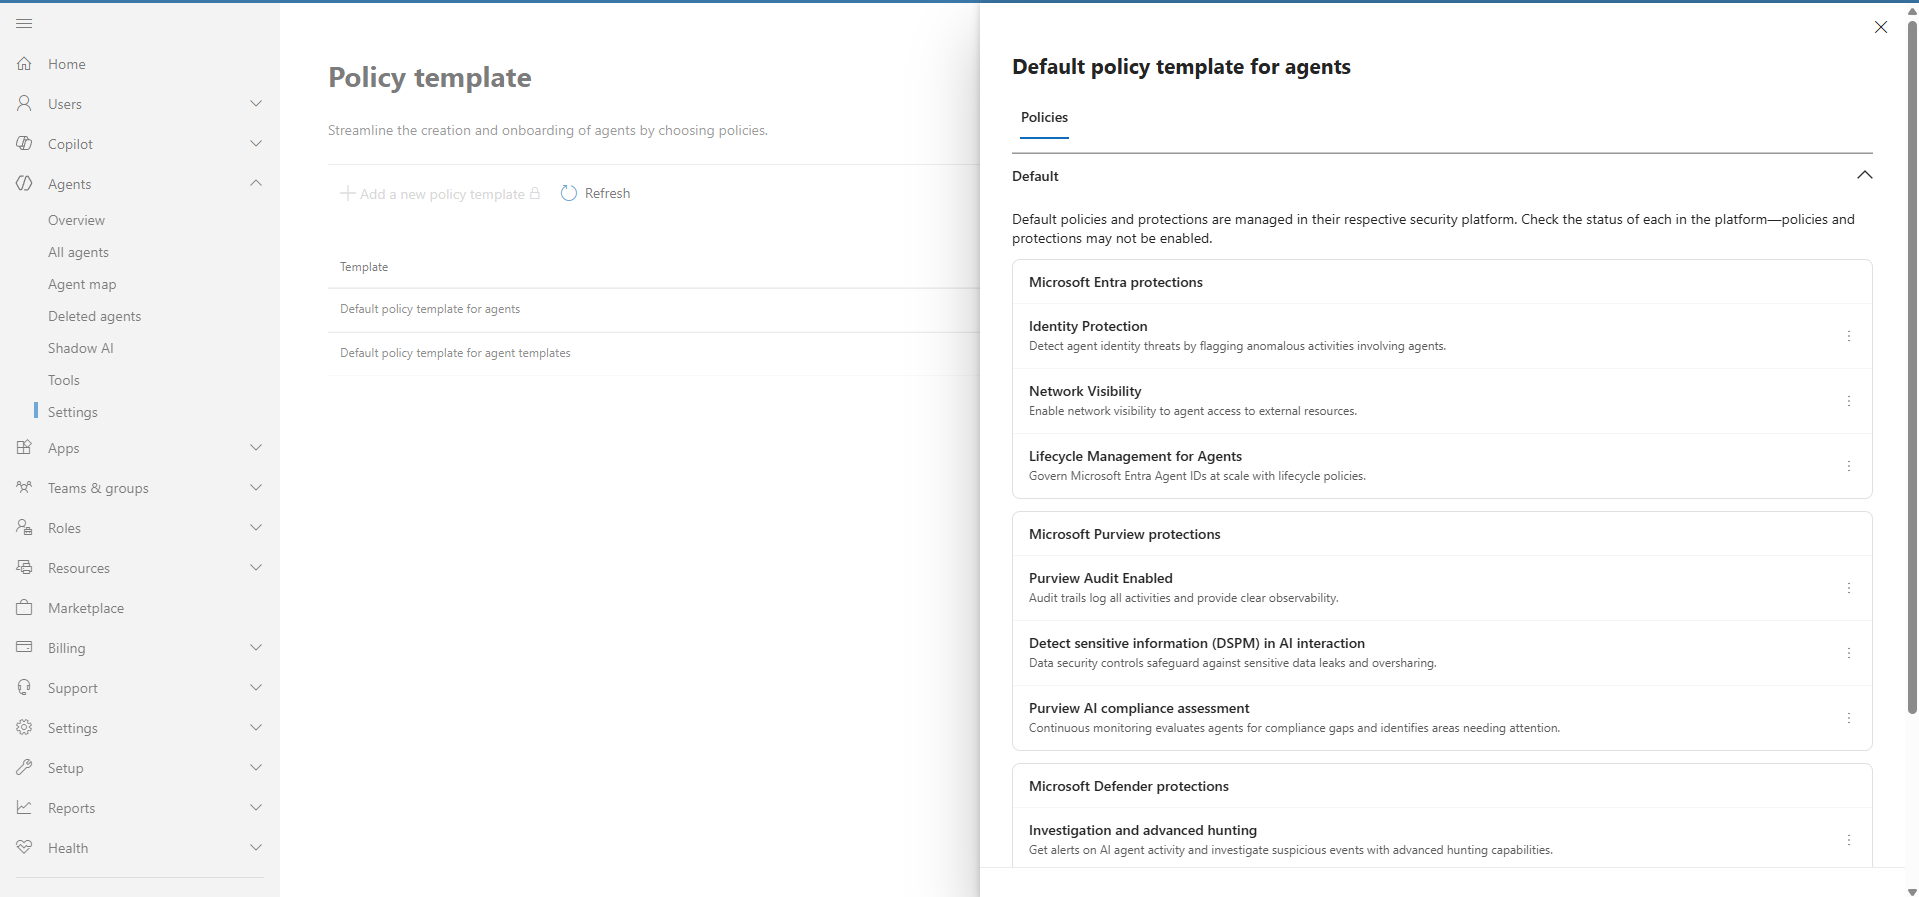
- Policy template. Hier wordt het interessant. Een template is een bundel beleid dat automatisch wordt toegepast zodra je een agent activeert. Het Default policy template for agents bevat vaste beleidsregels uit Entra, Purview en Defender. Denk aan Identity Protection en lifecycle management voor agents uit Entra, Purview Audit en DSPM-detectie van gevoelige informatie in AI-interacties, en investigation en advanced hunting in Defender. Die regels zijn vergrendeld. In een eigen template voeg je daar Conditional Access, toegangspakketten of custom security attributes uit Entra aan toe.
Meer informatie (Engels): Microsoft Learn – Policy templates
Templates werken alleen vooruit. Een template geldt voor nieuwe activaties. Agents die je al eerder hebt goedgekeurd, krijgen het beleid niet alsnog. Bepaal je template dus vóórdat je agents in bulk activeert.
Entra-beleid in een template vraagt Agent 365. Volgens de Learn-pagina over policy templates vereisen de custom Entra-policies een Agent 365-licentie. Ze worden ook alleen gehandhaafd als de agent zich met zijn eigen Entra-identiteit aanmeldt.
Nog vier nieuwe knoppen in Agents › Settings
Op dezelfde pagina staan inmiddels nog vier knoppen. Die staan (op 9 oktober 2026) nog niet op de Learn-pagina over agent settings. Ik beschrijf ze daarom zoals het portaal ze zelf omschrijft, aangevuld met de bevindingen van Derk van der Woude:
- Agent feedback sharing. Bepaalt of makers de feedback van gebruikers op hun agents te zien krijgen. Volgens Derk verschijnen die duimpjes in het Monitor-overzicht van de agent. Handig voor de kwaliteit, maar bespreek even of dat past bij je afspraken over gebruiksgegevens.
- Agent Management Rules. Hiermee stel je regels in die automatisch acties uitvoeren op agents. Er zijn twee ingebouwde regels: Install Microsoft agents en Reassign ownerless Agent Builder agents to manager. In eigen regels kun je onder meer blokkeren, publicatieverzoeken afwijzen of een template toepassen. Derk kreeg de tweede ingebouwde regel nog niet werkend. Test dus eerst voordat je erop vertrouwt.
- Gateways. Volgens de beschrijving in het portaal registreer, ontdek en beheer je hier agents en tools via gateway-platforms. Op Learn vond ik er nog geen uitleg over. Ik houd dit in de gaten.
- Tags. Labels die beheerders en gebruikers aan agents hangen, met een maximum van 50. Verwijder je een tag, dan verdwijnt hij bij alle agents. Een kleine knop, maar wel handig om de registry overzichtelijk te houden, bijvoorbeeld per afdeling of per risicoklasse.
Agents › All agents: de registry en de levenscyclus
Meer informatie (Engels): Microsoft Learn – Agent lifecycle actions
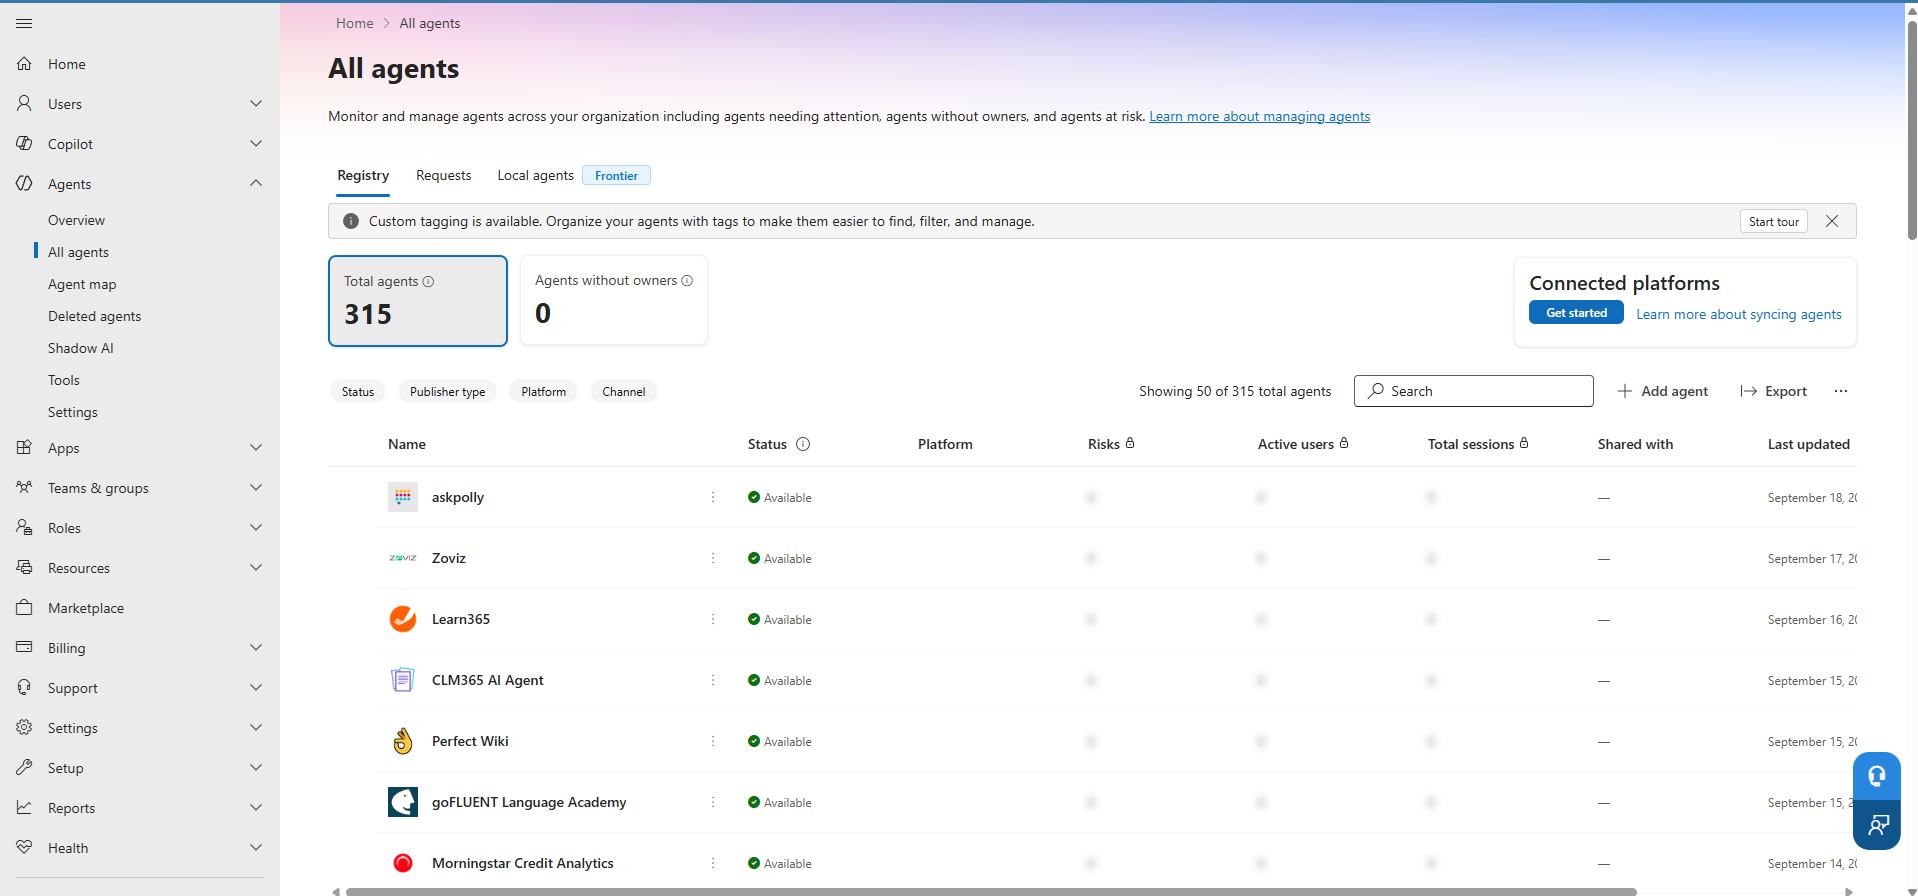
De Registry is je inventaris: elke agent met maker, aanmaakdatum, platform en status. Vanuit hier doe je het lifecycle-werk:
- Install / Uninstall. Een agent voor iedereen of voor specifieke groepen klaarzetten, inclusief admin consent.
- Block / Unblock. Een agent organisatiebreed blokkeren. Belangrijk detail: voor Agent Builder- en Copilot Studio-agents werkt dat in Copilot én in de andere host-apps. Voor SharePoint- en Foundry-agents geldt de blokkade (nog) alleen in Copilot Chat. Ook de agents die Microsoft zelf vooraf installeert, zoals Researcher en Analyst, kun je hier blokkeren; ze zijn dan voor niemand meer beschikbaar (Learn: “Agent installation in Microsoft 365 Copilot”).
- Delete agent. Dit is een soft delete: Microsoft bewaart de agent met zijn ID, kanalen en eigendom 30 dagen. Binnen die periode zet je hem terug via Agents › Deleted agents.
- Assign new owner. Voor gedeelde Agent Builder- en Copilot Studio-agents. Let op: de vorige eigenaar verliest daarbij álle toegang, ook leesrechten. Handig als iemand uit dienst gaat.
Op Agents › Overview zie je meteen hoeveel agents geen eigenaar hebben, welke risico lopen (op basis van signalen uit Entra, Defender en Purview) en welke fouten geven. In mijn eigen tenant zie je dat de tegels Agents at risk en Agents with exceptions pas opengaan met een Agent 365-licentie. Via Requests keur je agents goed voor publicatie in de Agent Store, of wijs je ze af. Voor goedkeuren en eigenaar toewijzen heb je de rol AI Administrator (of Global Administrator) nodig. Microsoft beschrijft dit allemaal op Learn in “Governance and Lifecycle actions for agents”, bijgewerkt op 26 september 2026.
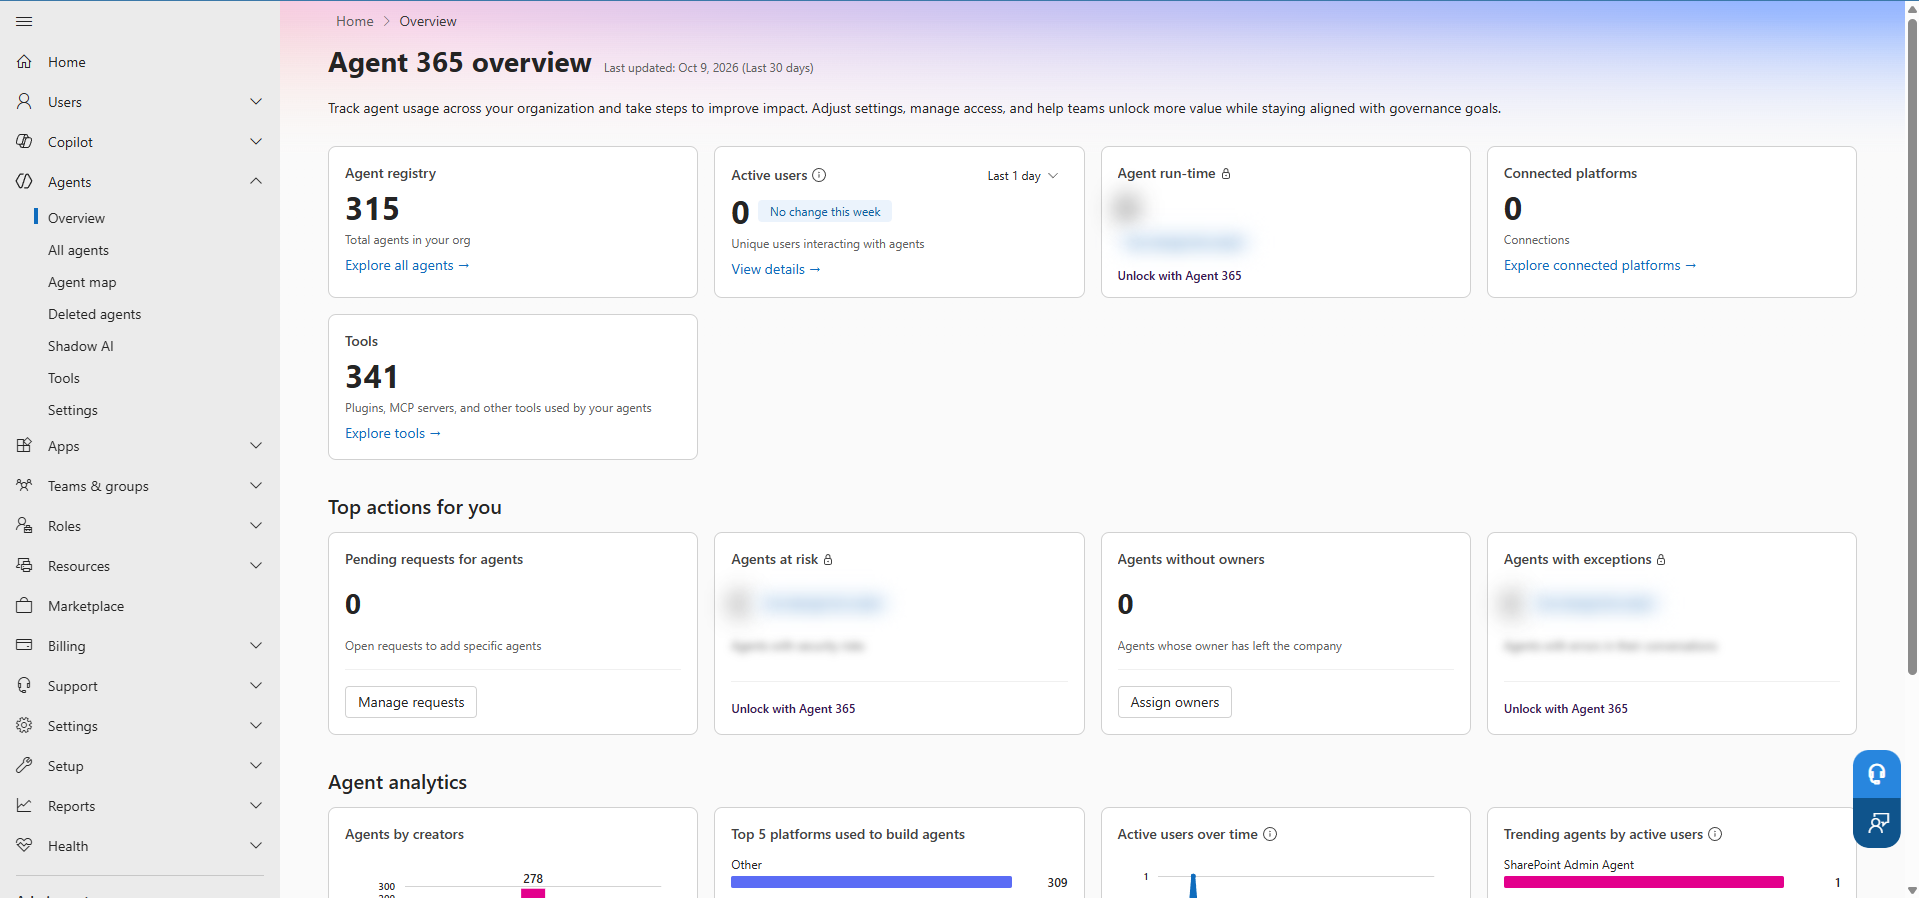
Meer informatie (Engels): Microsoft Learn – Agent 365 overview
Copilot › Settings en Cost Management: wat agents mogen uploaden, gebruiken en kosten
Naast het menu Agents staan onder Copilot nog drie instellingen die direct bepalen wat agents mogen. De algemene kant daarvan besprak ik in de vorige blog. Hier zoom ik in op wat ze voor agents betekenen.
- Advanced package uploads. Sinds eind september 2026 bepaal je onder Copilot › Settings wie zelf geavanceerde agents en plugins mag uploaden naar Microsoft 365 Copilot en Cowork: alle gebruikers, niemand of specifieke gebruikers en Entra-groepen. “Geavanceerd” betekent hier: een declaratieve agent met acties, of een pakket met een MCP-server. Pakketten met alleen instructies vallen er niet onder, en de instelling geldt alleen voor uploads vanaf het moment dat de knop er is (MC1472007). Maak vóór 25 oktober 2026 een keuze. Doe je niets, dan blijven deze uploads voor iedereen open.
- AI-aanbieders. Welke modellen Copilot Studio-agents en Researcher mogen gebruiken, bepaal je met de knoppen voor AI-aanbieders: subprocessors, independent processors en preview-modellen. In de vorige blog liep ik ze alle drie langs. Voor agents is vooral belangrijk dat je toewijzing per gebruiker of groep ook geldt in het Power Platform-beheercentrum en in Copilot Studio (MC1263276). Voor Anthropic staat die toewijzing in de EU standaard op No users.
- Cost Management. Hoe spending policies werken, beschreef ik in de vorige blog. Voor agents is dit het belangrijkste: agents en Copilot Cowork verbruiken Copilot Credits, en bij Cowork bepaalt de spending policy ook wie er überhaupt bij kan. De oude vermelding Agents › All agents › Cowork regelt de toegang niet meer. In hetzelfde portaal zet je met Cowork Browsing voor de hele tenant aan of uit of Cowork zelf websites mag openen. Daarbij gelden je Edge-allow- en blocklists, en browsertaken komen in de unified audit log (Learn: “Manage Copilot Cowork for your organization”, bijgewerkt op 14 september 2026).
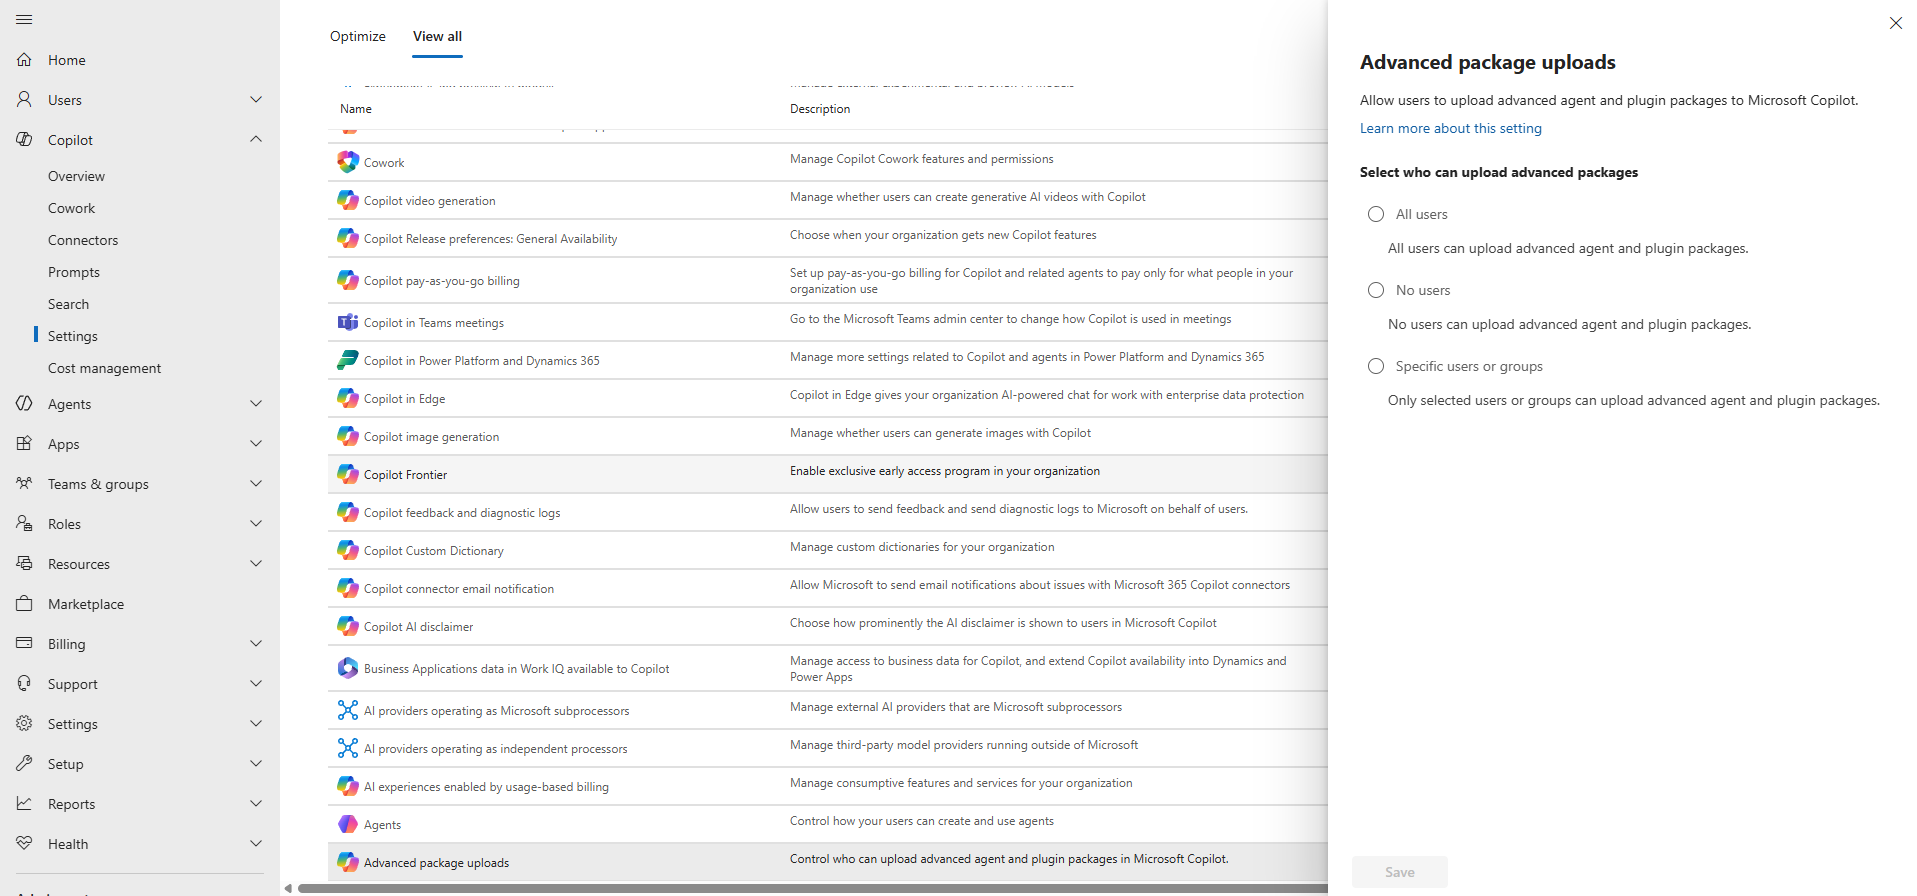
Meer informatie (Engels): Microsoft Learn – Copilot settings
Kosten zijn ook governance. Een spending policy voelt als een financieel onderwerp, maar het is net zo goed een toegangsknop. Wie niet in een policy staat, gebruikt Cowork niet. Dat maakt het een prettig instrument om eerst met een pilotgroep te starten.
Nog twee plekken in hetzelfde portaal
- Copilot › Settings › Copilot Frontier. Hier bepaal je of je tenant vroege (preview)functies krijgt, zoals experimentele agents. Wil je in productie alleen GA-functies, dan laat je dit op No access staan of geef je alleen een groep key users toegang (MC1296867).
- Teams en het Microsoft 365-beheercentrum lopen gelijk. Microsoft brengt de beschikbaarheid van apps én agents in Teams, Outlook en Copilot samen in één beheerervaring (MC796790). Vanaf eind september 2026 rolt Microsoft ook het gelijktrekken van installaties uit, voor tenants waar de beschikbaarheid al gelijk loopt. De wizard in het Teams-beheercentrum helpt verschillen tussen beide portalen op te lossen. Installaties via Teams app setup policies vallen hier buiten.
2. Microsoft Entra: wie ís deze agent?
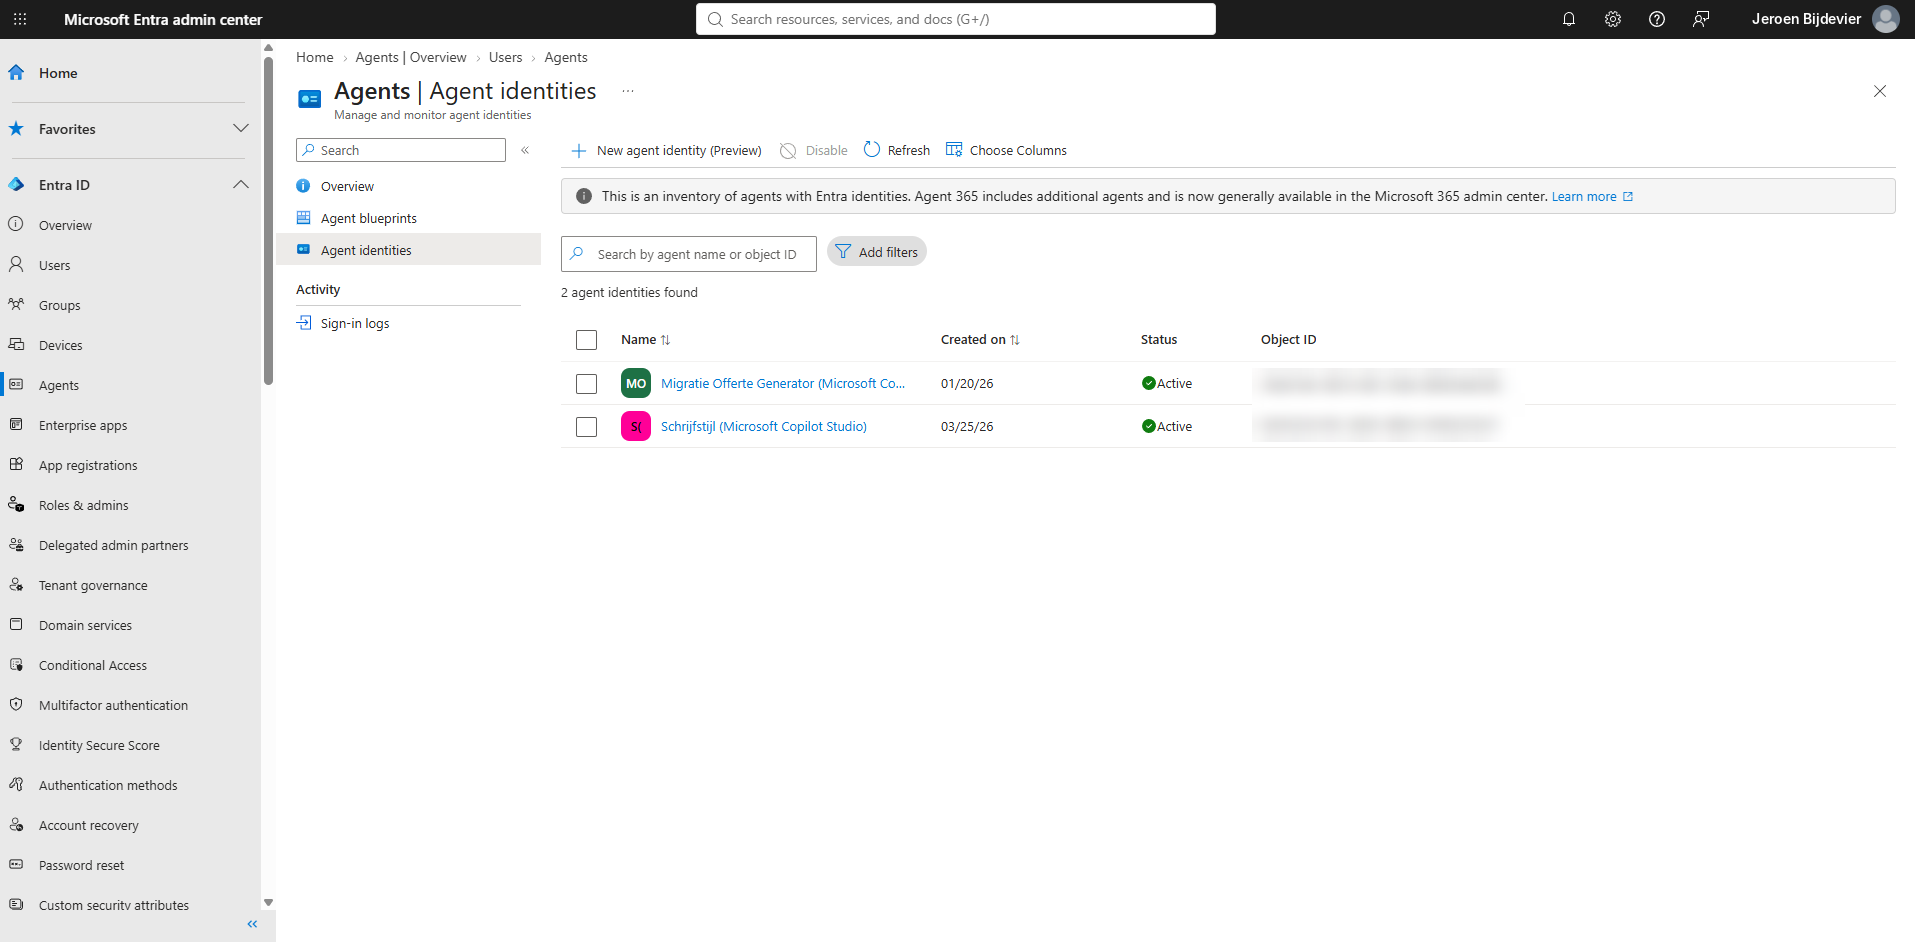
Meer informatie (Engels): Microsoft Learn – Agent identities
Microsoft Entra Agent ID is algemeen beschikbaar en geeft een agent een eigen identiteit, naast gebruikers en workloads. Een agent identity blueprint is de mal; daaruit ontstaan de individuele agent-identiteiten, zodat je beleid in één keer op een hele familie agents toepast. Ik vind dit misschien wel de belangrijkste verschuiving van dit jaar: een agent is geen anoniem app-registratietje meer, maar een identiteit met een eigenaar en een sponsor, de zakelijk verantwoordelijke die toegang ook weer kan intrekken.
Voor Copilot Studio is dit inmiddels automatisch geregeld. Sinds mei 2026 krijgt elke nieuwe agent een Entra Agent ID, en dat is niet meer uit te zetten. In je tenant verschijnt daarvoor de blueprint Microsoft Copilot Studio agent identity blueprint. Oudere agents draaien nog op een app-registratie; die migreer je zelf via het Power Platform-beheercentrum, PowerShell of de API, of je wacht tot Microsoft dat later doet (Learn: “Microsoft Entra Agent IDs for Copilot Studio agents”).
Wat je in Entra kunt instellen:
- Conditional Access voor agents. Beleid dat je richt op agent-identiteiten, bijvoorbeeld block high-risk agents. Een beleid dat op alle agent-identiteiten is gericht, wordt in de templates uit het Microsoft 365-beheercentrum automatisch geselecteerd.
- ID Protection voor agents. Afwijkend agentgedrag wordt als risico gemarkeerd.
- Identity governance. Toegangspakketten en lifecycle workflows voor sponsors, zodat toegang niet eeuwig blijft bestaan.
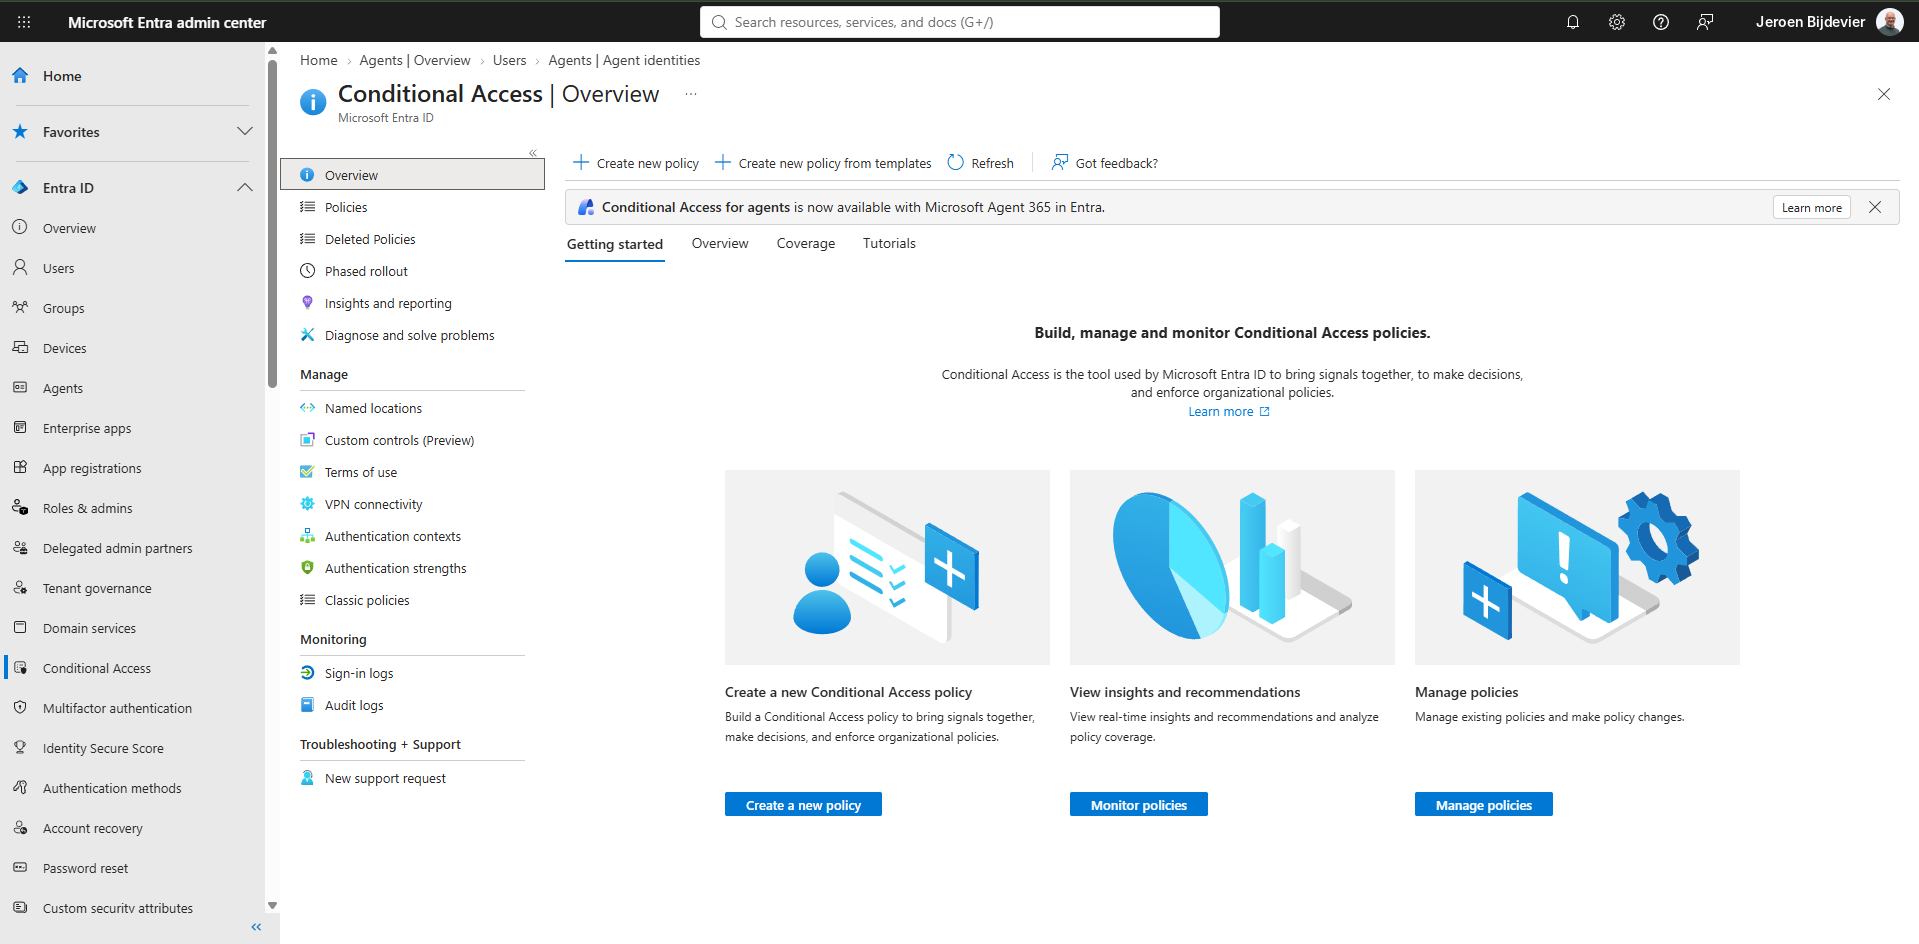
Meer informatie (Engels): Microsoft Learn – Conditional Access for agents
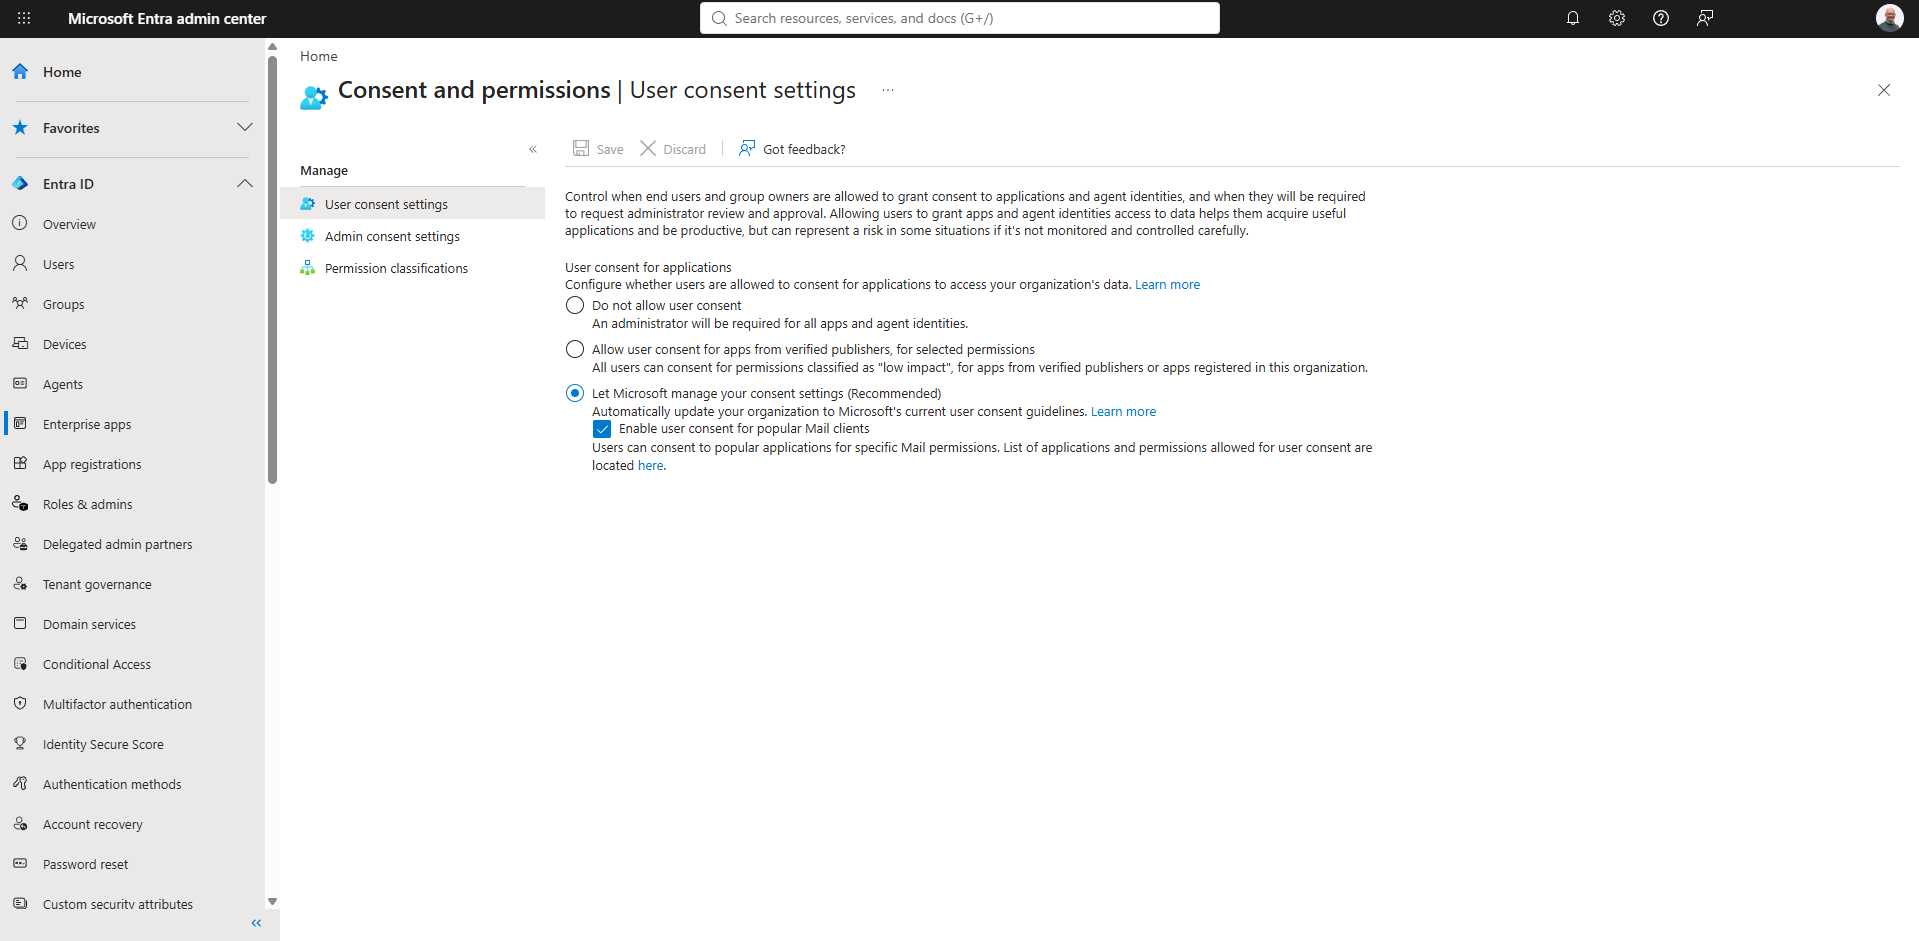
Toestemming voor apps. Een agent of app die bij je data wil, vraagt daar vaak toestemming voor. Onder Enterprise apps › Consent and permissions › User consent settings bepaal je of gebruikers die toestemming zelf mogen geven. Het portaal toont (op 10 oktober 2026) drie keuzes:
- Do not allow user consent: een beheerder moet alle apps en agent-identiteiten goedkeuren.
- Allow user consent for apps from verified publishers, for selected permissions: gebruikers geven alleen toestemming voor rechten die jij als “low impact” hebt ingedeeld, en alleen aan geverifieerde uitgevers of apps uit je eigen organisatie.
- Let Microsoft manage your consent settings (Recommended): Microsoft past de instelling automatisch aan op haar actuele richtlijnen. Daaronder staat nog de optie Enable user consent for popular Mail clients.
Die derde keuze staat nog niet op Learn; daar adviseert Microsoft om toestemming te beperken tot geverifieerde uitgevers. Mijn advies: wil je zelf de regie houden, kies dan de tweede optie en zet de admin consent workflow aan, zodat gebruikers goedkeuring kunnen aanvragen. Ruim daarnaast oude enterprise apps op.
Meer informatie (Engels): Microsoft Learn – User consent
Licentie: kijk hier goed naar. Agent ID zelf is beschikbaar voor alle Entra-klanten. Voor Conditional Access en ID Protection voor agents heeft Microsoft aparte service plans toegevoegd, gedekt door Microsoft Agent 365 of Microsoft 365 E7 (MC1395007, uitrol juli–augustus 2026). Ook toegangspakketten en lifecycle workflows voor sponsors vragen een Agent 365-licentie (MC1296867).
3. Power Platform-beheercentrum: de werkplaats van de makers
Elke Copilot Studio-agent leeft in een Power Platform-omgeving. Hier bepaal je dus waarmee makers mogen bouwen, en wat dat mag kosten. Deze knoppen springen eruit.
Data policies: bepaal de bouwstenen
Meer informatie (Engels): Microsoft Learn – Data policies for agents
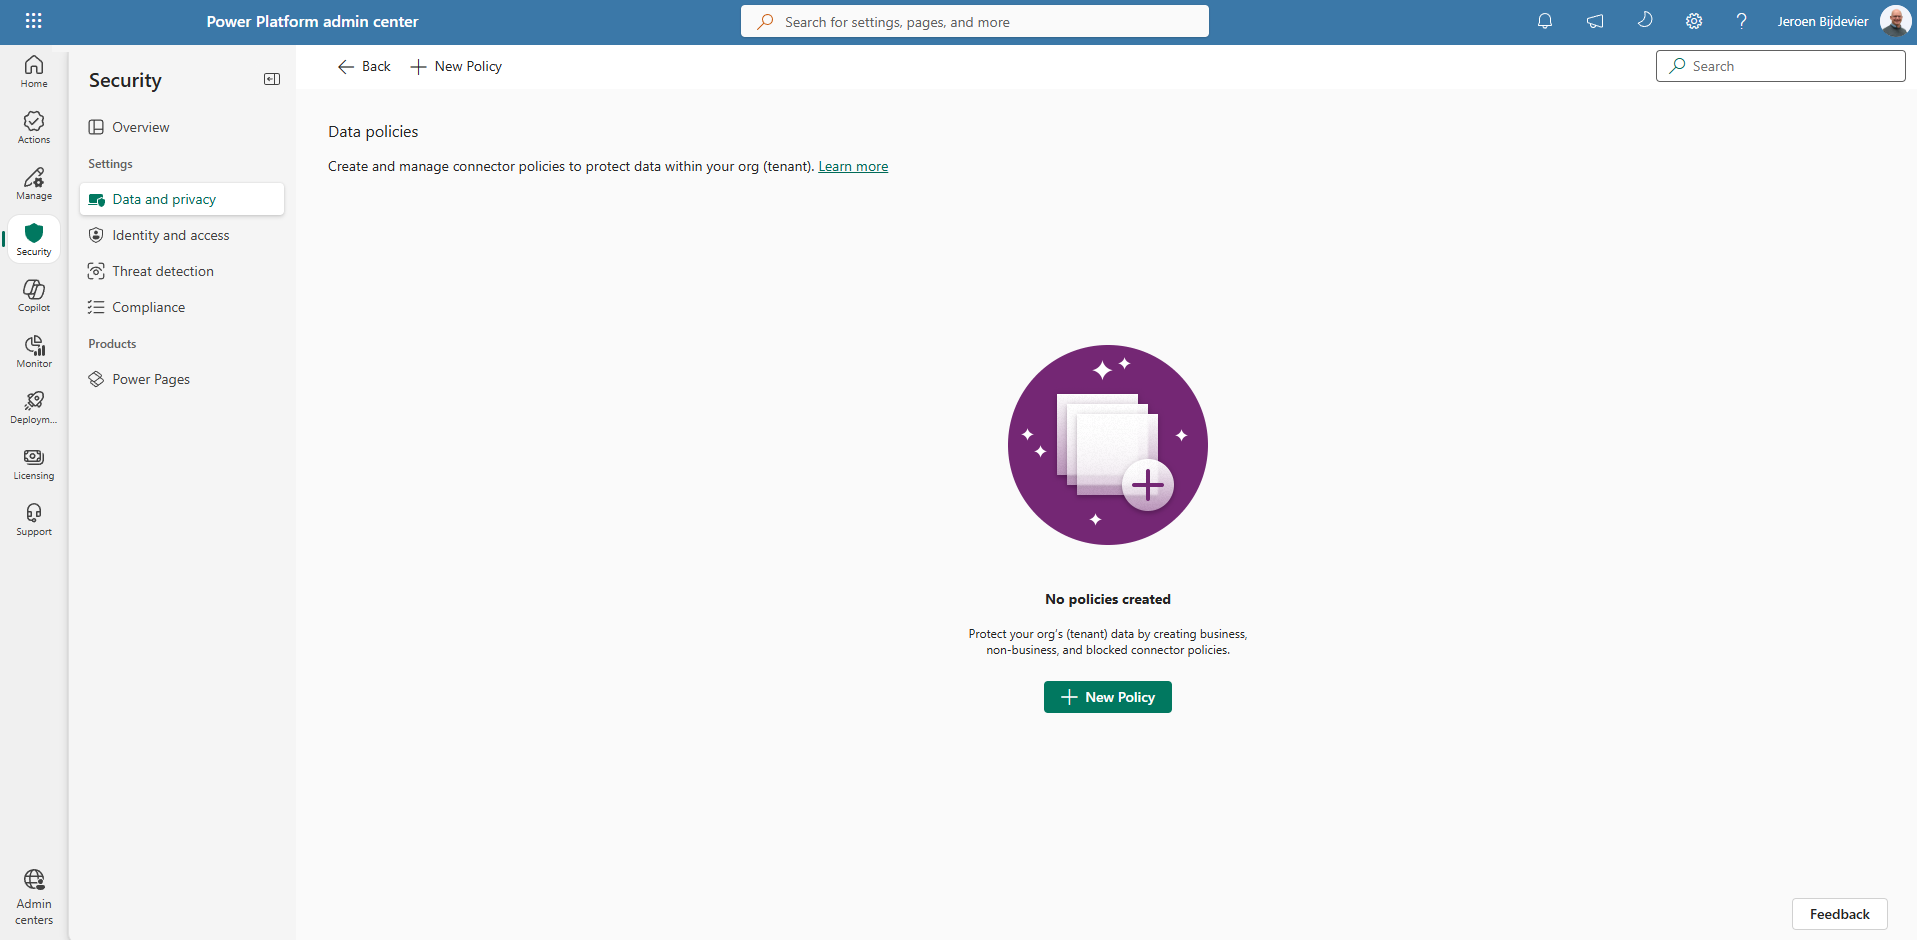
Via Security › Data and privacy › Data policy blokkeer je per omgeving (of tenantbreed) de connectoren die Copilot Studio gebruikt. De belangrijkste:
| Wil je dit voorkomen? | Blokkeer deze connector |
|---|---|
| Agents zonder aanmelding | Chat without Microsoft Entra ID authentication in Copilot Studio |
| SharePoint/OneDrive als kennisbron | Knowledge source with SharePoint and OneDrive in Copilot Studio |
| Publieke websites als kennisbron | Knowledge source with public websites and data in Copilot Studio |
| Losse HTTP-aanroepen | HTTP |
| Publiceren naar bepaalde kanalen | Teams + Microsoft 365 Channel, Direct Line, Facebook, WhatsApp, SharePoint channel |
Handhaving is real-time. Sinds begin 2025 geldt dit voor alle tenants (MC973179), en de vroegere uitzonderingsregeling voor agents bestaat niet meer. Overtreedt een agent het beleid, dan wordt de knop Publish grijs. Een tip uit de praktijk: geef makers in de foutmelding meteen een contactadres en een link naar je eigen richtlijnen.
# Contactgegevens en 'Learn more'-link tonen in data policy-foutmeldingen
# (geldt voor alle Power Platform-apps in de tenant)
$ContactDetails = [pscustomobject]@{ Enabled = $true; Email = "governance@jouwdomein.nl" }
$ErrorMessageDetails = [pscustomobject]@{ Enabled = $true; Url = "https://intranet.jouwdomein.nl/agents" }
$ErrorSettings = [pscustomobject]@{
    ErrorMessageDetails = $ErrorMessageDetails
    ContactDetails      = $ContactDetails
}
New-PowerAppDlpErrorSettings -TenantId "<tenant-ID>" -ErrorSettings $ErrorSettings
# Bestaande instelling aanpassen: Set-PowerAppDlpErrorSettings
Authentication for agents (preview)
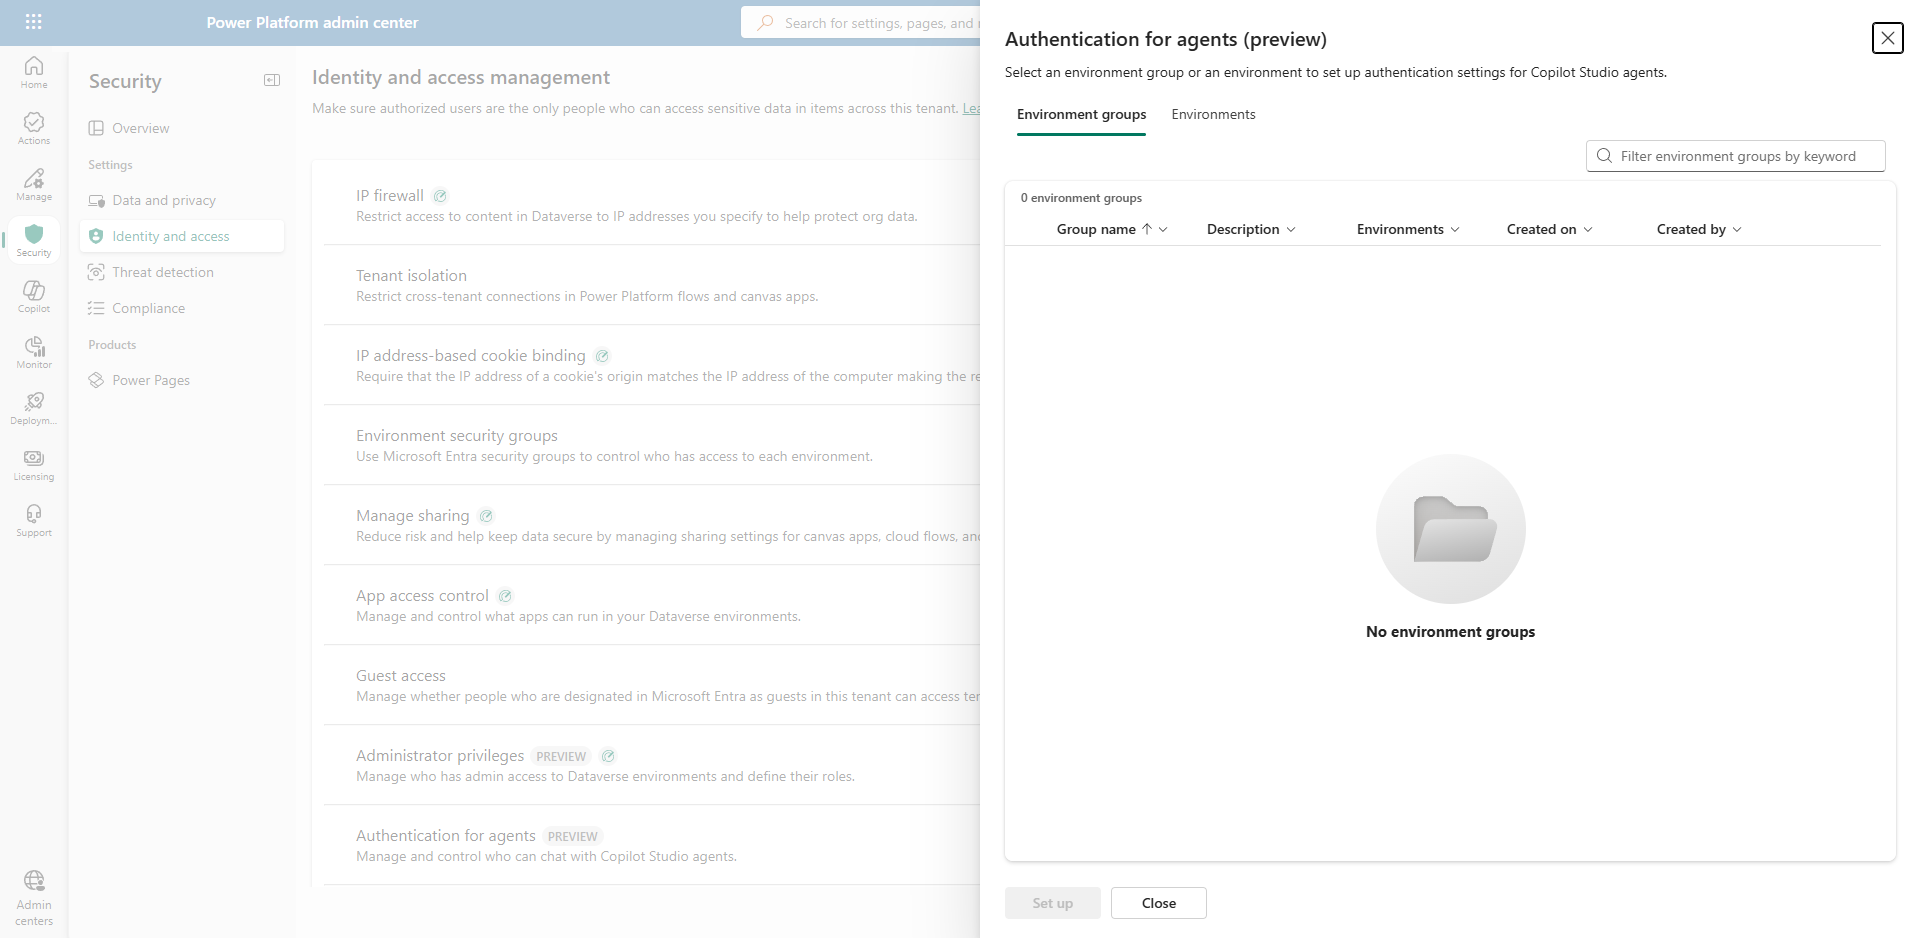
Via Security › Identity and access › Authentication for agents kies je per omgeving of omgevingsgroep welke aanmelding agents mogen gebruiken: van No authentication tot Require Entra authentication. Een gepubliceerde agent die niet meer voldoet, kan niet opnieuw publiceren en reageert pas weer als zijn instellingen kloppen. De opties zijn No authentication, Require Microsoft authentication, Require Entra authentication en Allow all supported authentication methods. Op Learn staat deze functie (op 9 oktober 2026) nog als preview.
Meer informatie (Engels): Microsoft Learn – Authentication for agents
Sharing limits in Managed Environments
In een Managed Environment beperk je hoe makers hun agents delen: wel of geen editors, wel of geen viewers, alleen individuen in plaats van security groups, en een maximum aantal viewers per agent. De regels gelden alleen voor agents met authenticatie en pas op het moment van delen. Bestaande toegang blijft dus staan. Reken op maximaal een uur voordat een wijziging actief is.
Generative AI features per omgeving
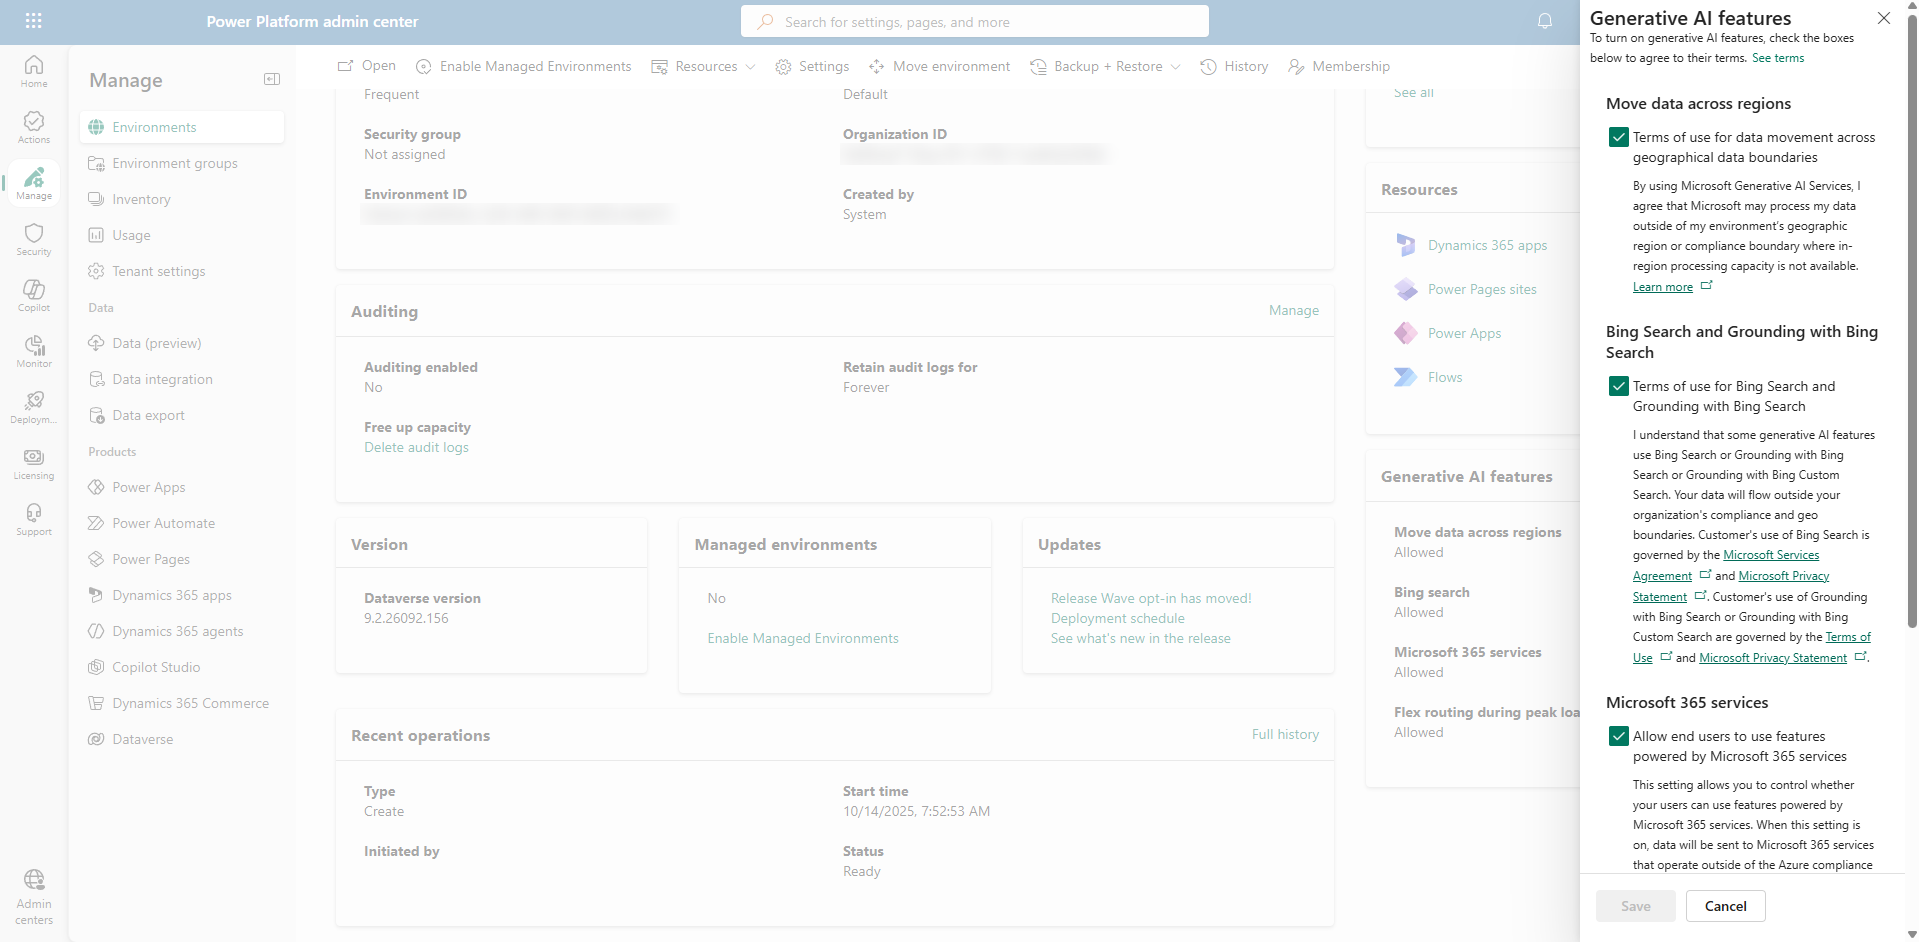
Per omgeving staat onder Manage › Environments › omgeving › Generative AI features:
- Move data across regions. Prompts en antwoorden van agents mogen buiten je regio worden verwerkt, als het model daar niet beschikbaar is of bij capaciteitsproblemen.
- Bing search. Copilot Studio-agents mogen Bing gebruiken. Daarvoor moet Move data across regions aan staan. Voor EU-hosting draait Bing in de Verenigde Staten.
- Microsoft 365 services. Activiteitsdata van Copilot Studio, agent activity review en Viva Insights.
- Allow flex routing during periods of peak load. Alleen zichtbaar voor omgevingen in de EU Data Boundary. Volgt de instelling uit het Microsoft 365-beheercentrum, tenzij hij strenger staat. Hoe flex routing werkt, beschreef ik in de vorige blog.
Met de omgevingsregel Generative AI settings stel je dit in één keer voor alle omgevingen in.
Meer informatie (Engels): Microsoft Learn – Move data across regions
Maandlimiet per agent: de kostenrem
Meer informatie (Engels): Microsoft Learn – Copilot Studio credits
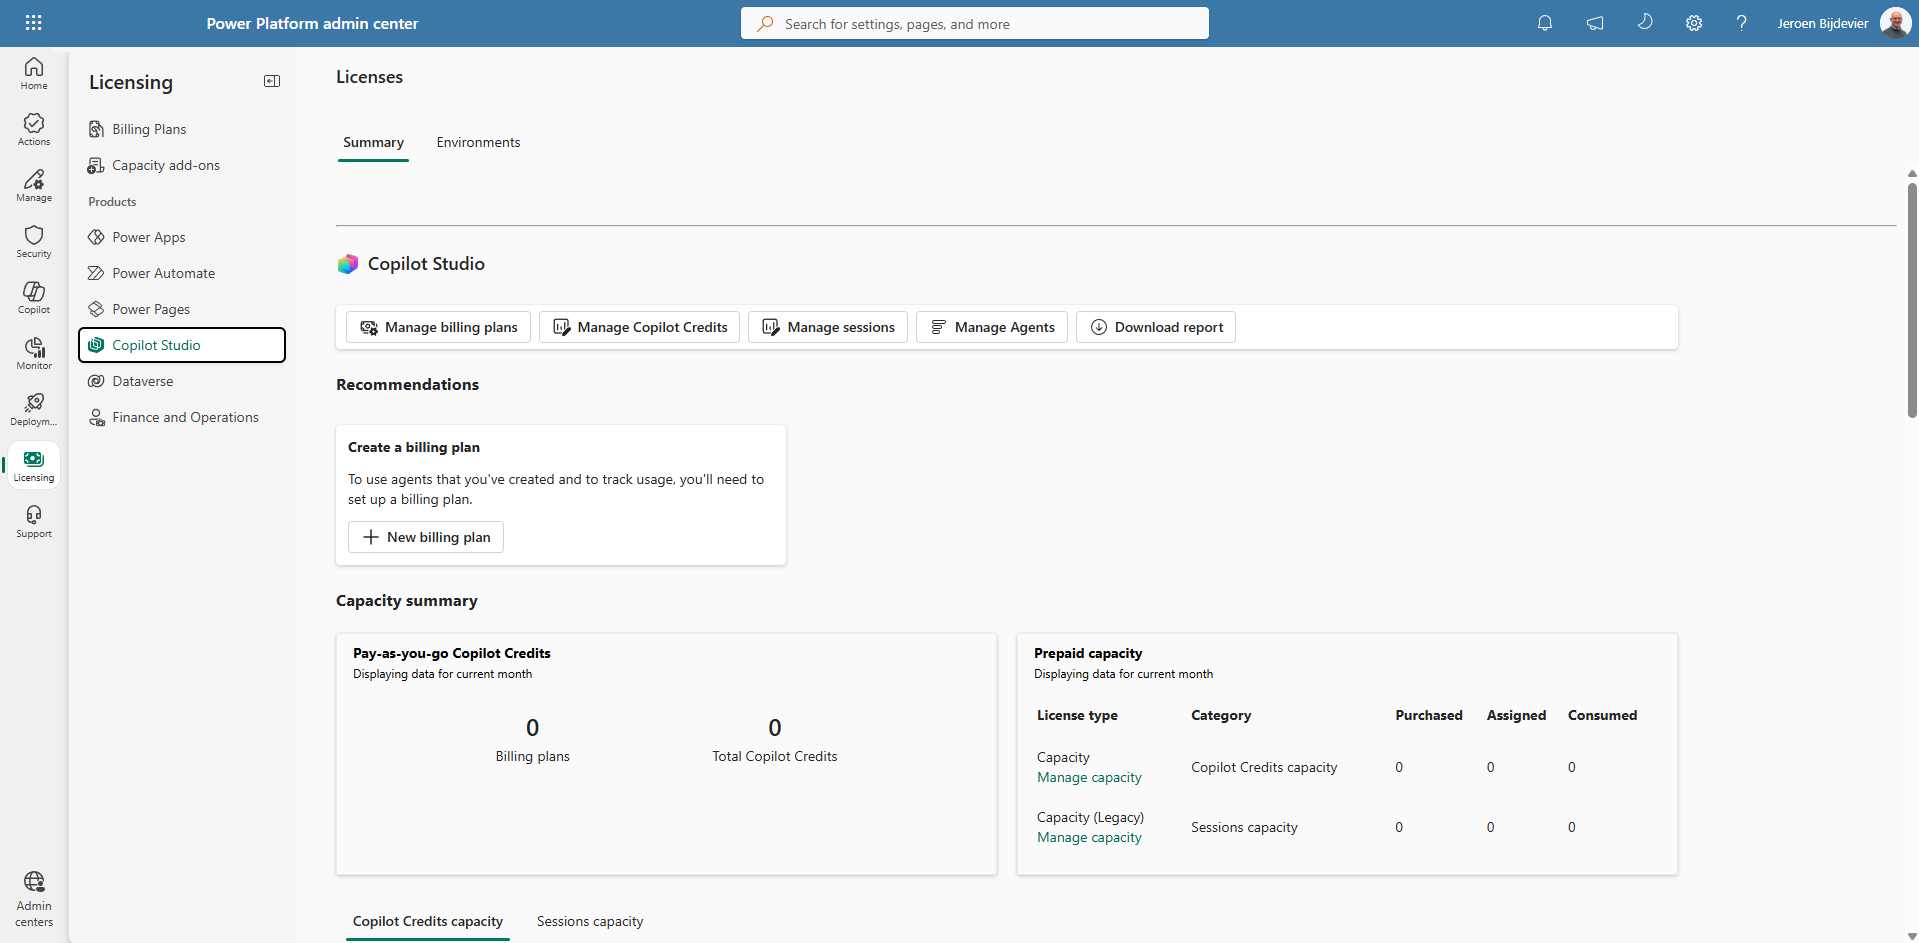
Via Licensing › Copilot Studio › Summary › Manage Agents stel je per Copilot Studio-agent een maandlimiet in Copilot Credits in. Dat werkt zowel met prepaid capaciteit als met pay-as-you-go. Je ziet direct per agent de ingestelde limiet, het verbruik van deze maand en de status: Within limit, Nearing limit of Over limit.
De rem is hard. Nadert een agent zijn limiet, dan krijgen de beheerders op omgevings- en tenantniveau een melding. Bereikt hij de limiet, dan wordt de agent automatisch uitgezet. Zet de limiet dus niet te krap bij een agent waar een proces op leunt. Met Manage Capacity verdeel je daarnaast je credits per omgeving, en kies je wat er gebeurt bij overschrijding: uit de tenantcapaciteit putten of het verschil via een gekoppeld pay-as-you-go-plan afrekenen (Learn: “Manage Copilot Studio credits and capacity”).
Nog vier instellingen die ik altijd meeneem
- Copilot Studio authors: in de tenantinstellingen wijs je een security group aan die in Copilot Studio mag bouwen. Let op: deze instelling geeft toegang (bedoeld voor pay-as-you-go), maar ontneemt niemand iets. Wie een Microsoft 365 Copilot-licentie of een Copilot Studio-licentie heeft, kan nog steeds bouwen (Learn: troubleshooting-artikel “authors access”).
- Allow external LLMs for generative responses: hiermee bepaal je of makers in Copilot Studio externe modellen, zoals die van Anthropic, mogen gebruiken. Combineer dit met de subprocessor-instelling in het Microsoft 365-beheercentrum.
- Environment routing: makers bouwen standaard in hun eigen ontwikkelomgeving in plaats van in de gedeelde default-omgeving.
- Publiceren met generatieve AI uitzetten: een tenantbrede noodrem voor het publiceren van agents met generatieve AI-functies.
4. SharePoint-beheercentrum: bij welke content komt een agent?
Hier komt de cirkel rond met blog 30 over SharePoint Advanced Management. Want een agent is zo veilig als de content waarop hij gegrond is.
Meer informatie (Engels): Microsoft Learn – Agent insights
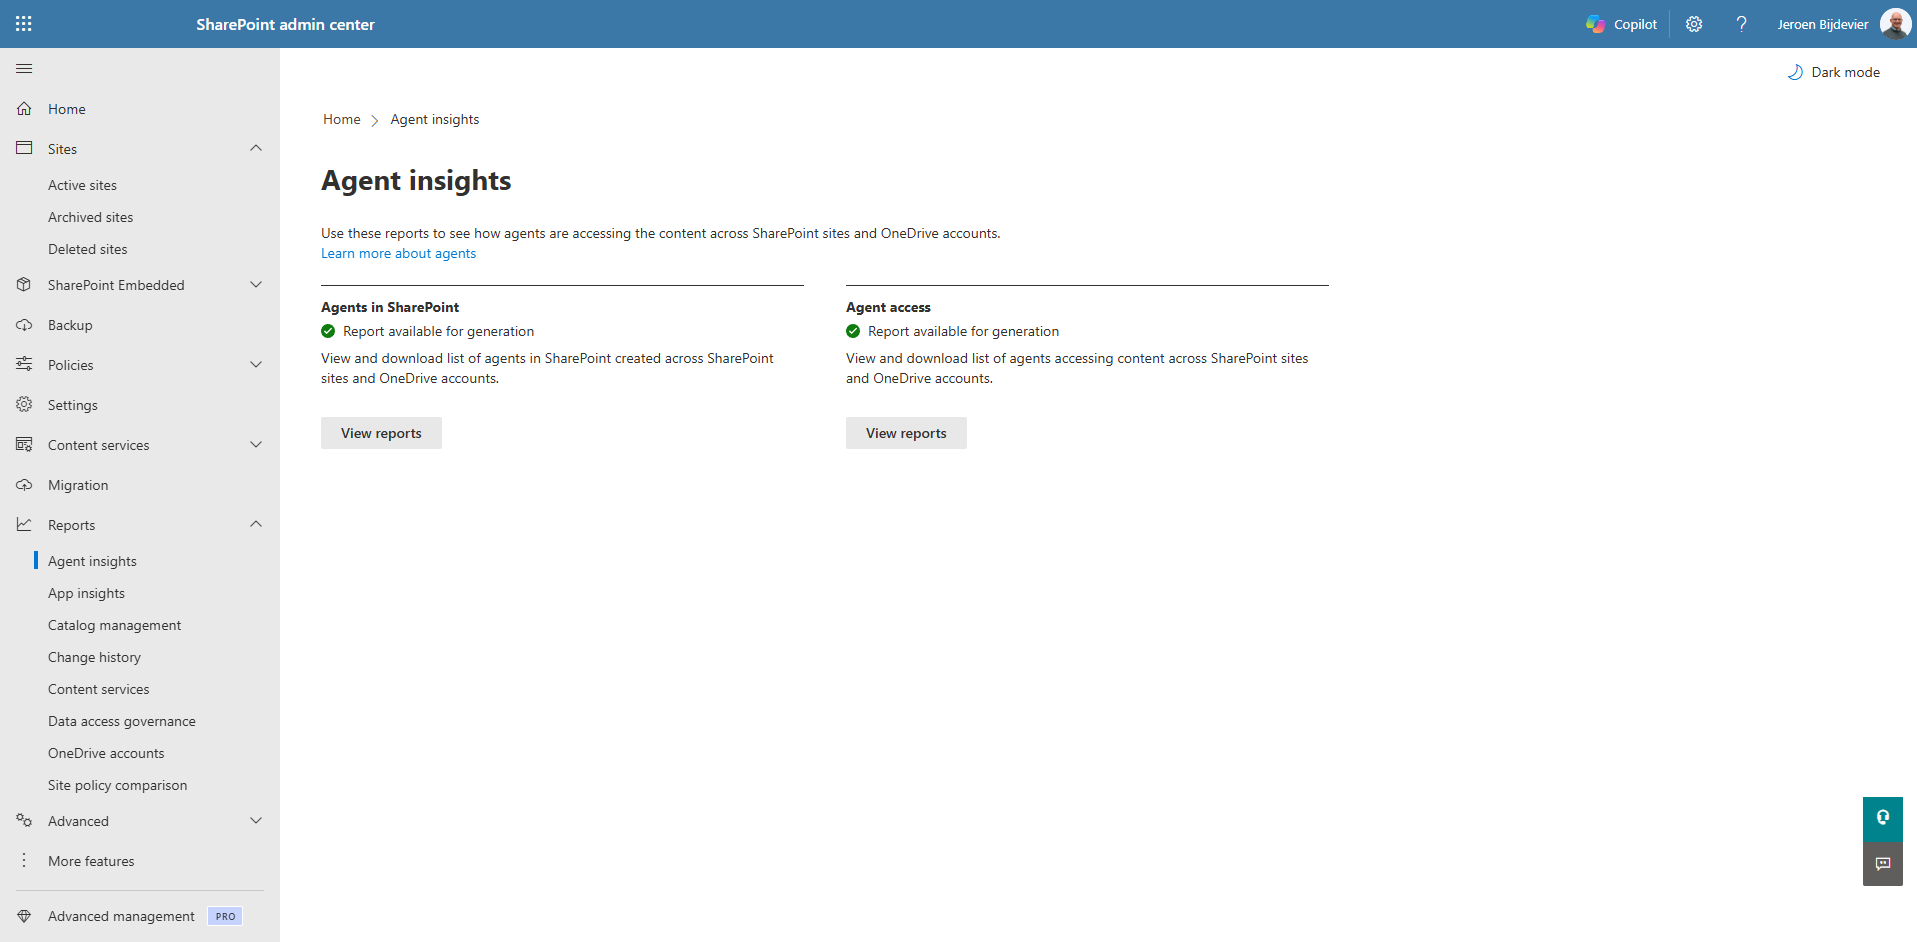
Onder Reports › Agent insights vind je twee rapporten:
- Agents in SharePoint: welke agents er recent zijn gemaakt en op welke sites de meeste agents staan.
- Agent access: welke agents (SharePoint-agents, declaratieve agents, custom agents) welke sites benaderen, met de top 20 agents per site.
Rechtstreeks vanuit beide rapporten zet je Restricted site access of Restricted Content Discovery op een site. Dat laatste is de stevigste knop: op een site met RCD verdwijnen alle agentfuncties. Gebruikers kunnen er geen agent meer maken, en de content wordt niet meer aan andere agents of Copilot toegevoegd. De toegang tot de site zelf blijft gewoon bestaan.
# SharePoint Online Management Shell, minimaal rol SharePoint Administrator
# Vereist SAM of een Microsoft 365 Copilot-licentie
# Aangemaakte agents (rapport Agent insights)
Start-SPOCopilotAgentInsightsReport -ReportPeriodInDays 28
# Welke agents welke sites benaderen (rapport Agent access)
Start-SPOM365AgentAccessInsightsReport -ReportPeriodInDays 28
# Status van je rapporten
Get-SPOCopilotAgentInsightsReport

# Geen SAM? Zet eerst audit-dataverzameling aan (rapport na ±24 uur beschikbaar)
Start-SPOAuditDataCollectionForActivityInsights -ReportEntity M365AgentInsights
Eén rapport per periode. Je kunt per periode (1, 7, 14 of 28 dagen) één rapport hebben. Een nieuw rapport vervangt het vorige, dus download het oude eerst. Zonder SAM-licentie pauzeert de dataverzameling als je drie maanden geen rapport draait.
Op gebruikersniveau kun je SharePoint-agents uitzetten met het service plan Microsoft Copilot for SharePoint op de Copilot-licentie. Daarmee verdwijnt voor die gebruiker ook Copilot in OneDrive en bij het maken van SharePoint-pagina’s. Gebruik dit dus gericht.
5. Microsoft Purview: wat gebeurt er met gevoelige data?
Purview is het portaal waar ik het meest enthousiast over ben, omdat het niet om de agent zelf draait, maar om de data. Microsoft heeft op Learn een helder deploymentmodel gepubliceerd, “Secure and govern Microsoft 365 Copilot agents”, met vier stappen: ontdekken → grounding data beschermen → interacties beschermen → interacties governen. Mijn samenvatting: eerst zien, dan dichtzetten.
Meer informatie (Engels): Microsoft Learn – DSPM
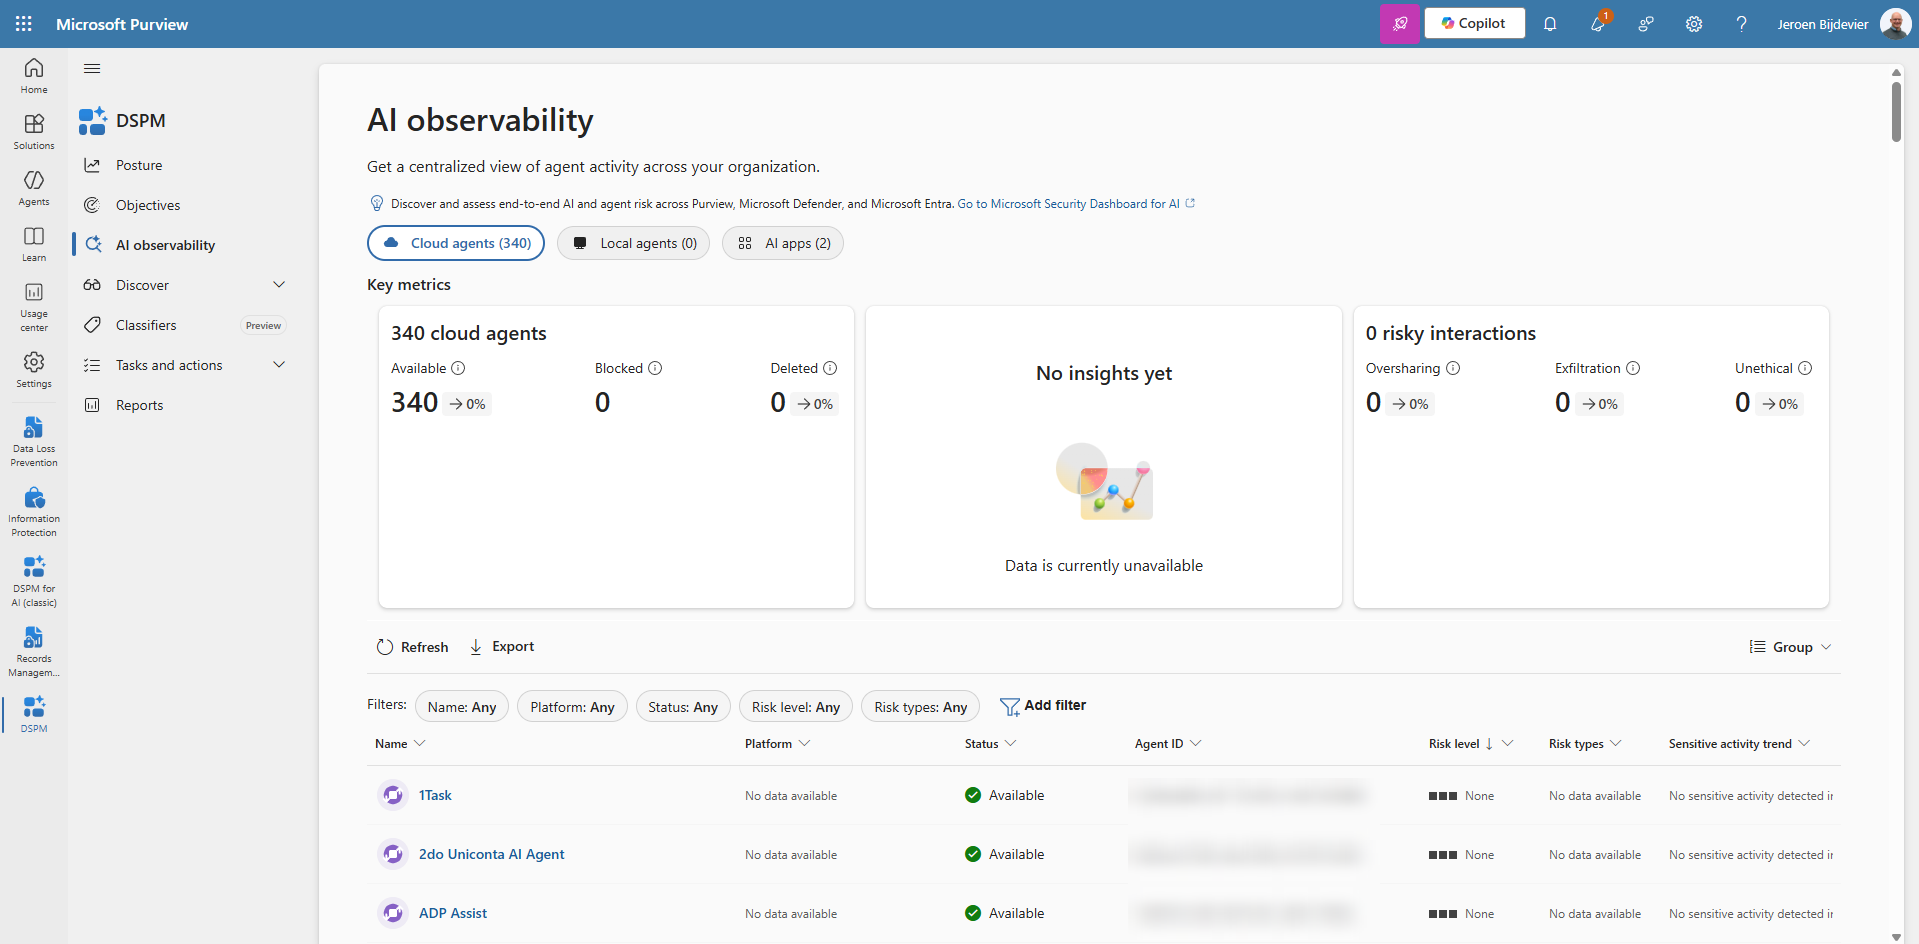
- DSPM (Data Security Posture Management). De nieuwe DSPM heeft de klassieke DSPM for AI vervangen. Onder AI observability zie je alle AI-apps en agents met activiteit in de afgelopen 30 dagen, inclusief risico-indicatie. Met data risk assessments vind je oversharing; let op dat een custom assessment na 30 dagen verloopt en je hem dan dupliceert in plaats van ververst.
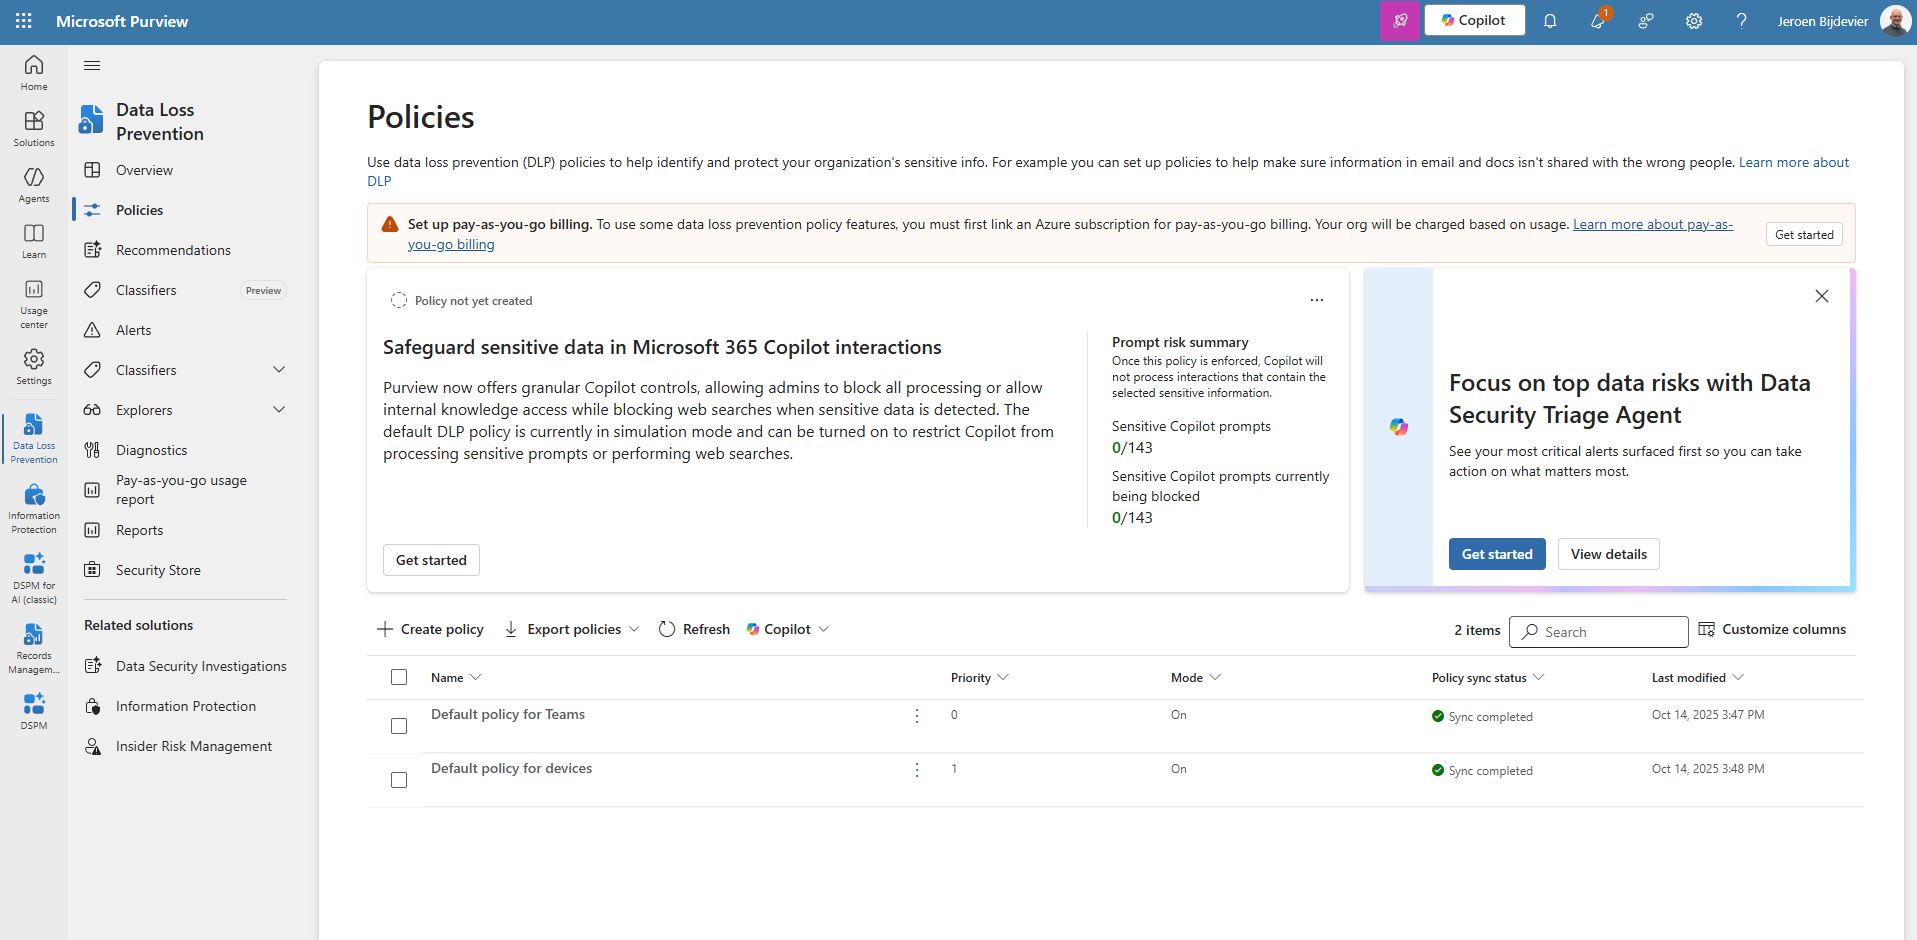
- DLP for Microsoft 365 Copilot. Een custom DLP-beleid met de locatie Microsoft 365 Copilot voorkomt dat Copilot en agents content met een bepaald gevoeligheidslabel verwerken (GA). Het blokkeren van prompts op basis van gevoelige informatietypen is nog preview. Een beleidswijziging kan tot 4 uur duren, en geüploade bestanden in een prompt worden niet gescand.
- Insider Risk Management. Purview IRM heeft inmiddels aparte secties voor Users en Agents. Een beleid Risky Agents wordt automatisch uitgerold voor agents op Copilot Studio en Azure AI Foundry (MC1200579, wereldwijde GA-uitrol tot eind juli 2026).
- Bewaren en onderzoeken. In Data Lifecycle Management kies je de locaties Microsoft Copilot experiences, Enterprise AI apps en Other AI apps om interacties te bewaren of op te ruimen. Daarna zijn ze via eDiscovery doorzoekbaar.
Meer informatie (Engels): Microsoft Learn – DLP for Microsoft 365 Copilot
Labels doen het zware werk. Agents respecteren gevoeligheidslabels: een antwoord toont het strengste label van de gebruikte bronnen, en een agent geeft alleen content terug waarvoor de gebruiker rechten heeft. Heb je je labels goed op orde (in onze eerdere blog over gevoeligheidslabels en auto-labeling gingen we daar dieper op in)? Dan heb je een groot deel van het werk al gedaan.
6. Microsoft Defender: wat gebeurt er tijdens gebruik?
Defender is de bewaker tijdens runtime. Agents verschijnen in de Defender-portal onder Assets › AI Agents, en met real-time protection kun je verdachte acties van Copilot Studio-agents tegenhouden. Derk van der Woude beschreef in juni 2026 helder wat er per 1 juli veranderde. Bestaande blokkeerregels moesten opnieuw worden aangemaakt in de nieuwe real-time protection-ervaring. De inventaris verhuisde naar de tabel AgentsInfo in Advanced Hunting, met Agent 365 als bron. Heb je eigen hunting-queries op de oude tabel, controleer die dan.
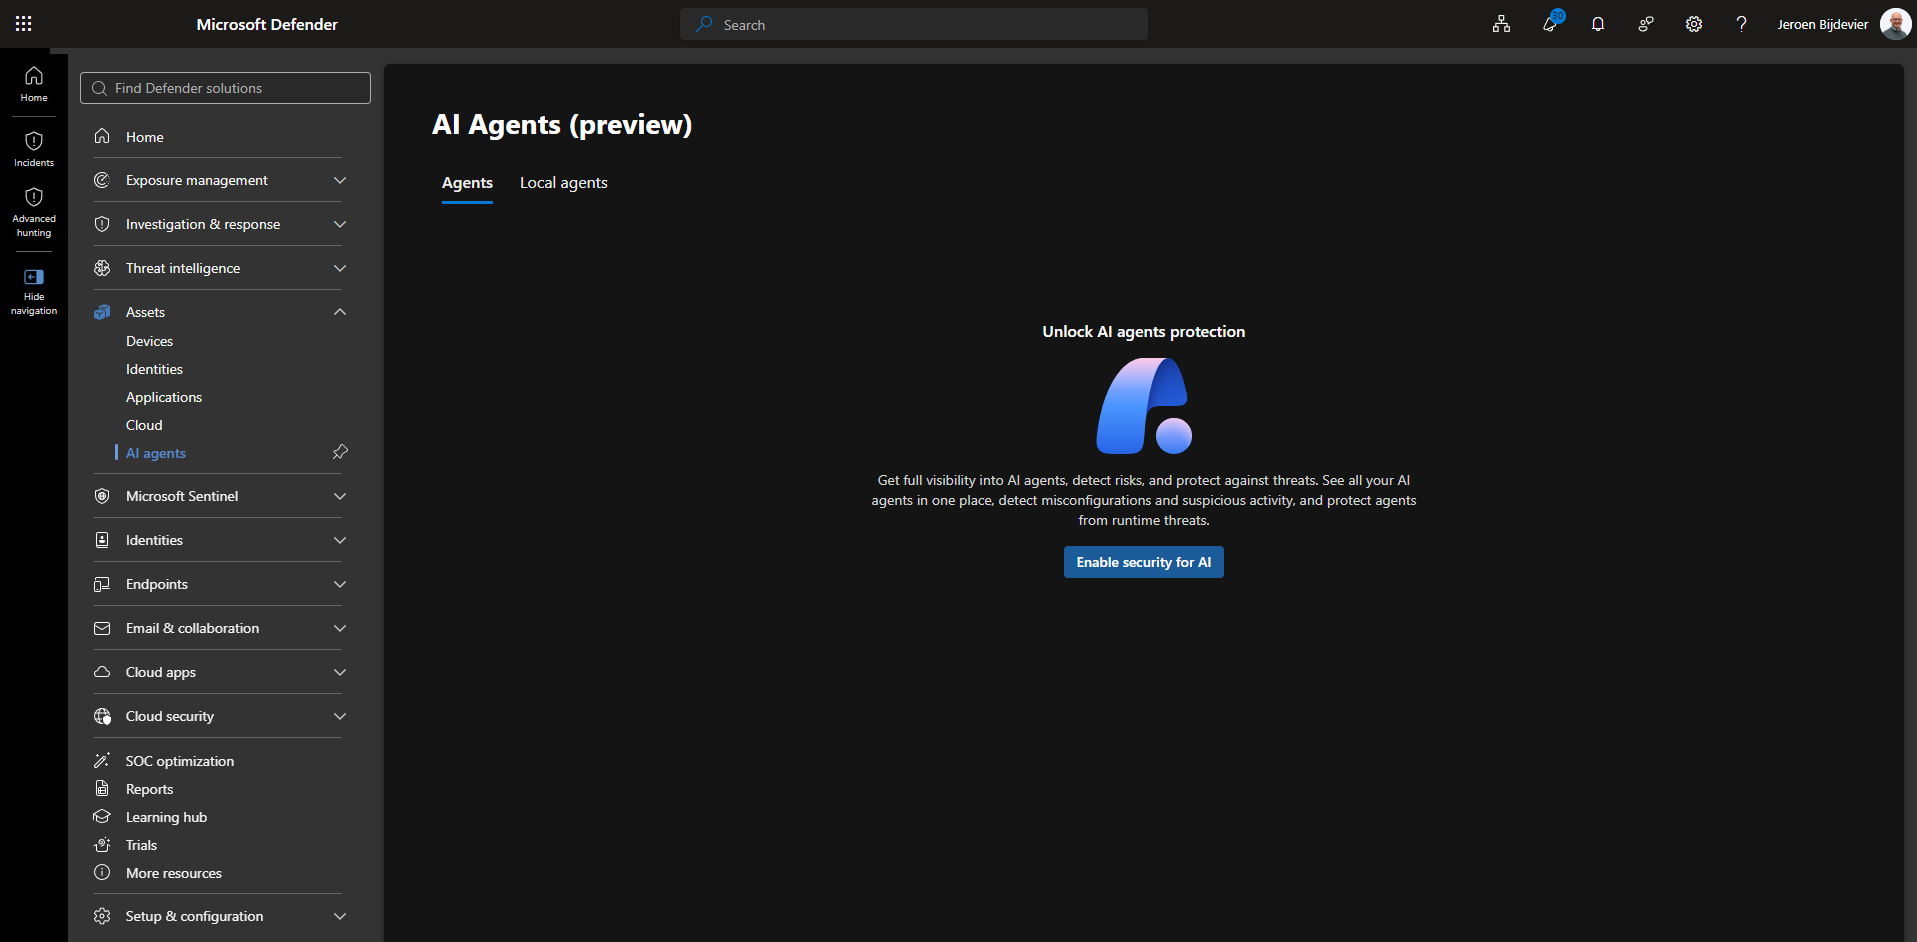
Meer informatie (Engels): Microsoft Learn – AI agent inventory
Agents meten
Knoppen instellen is één ding. Weten wat agents doen is het andere.
- Copilot Dashboard (Viva Insights). Het tabblad Adoption heeft een onderdeel voor agents, nog in public preview. Je ziet daar het aantal actieve agentgebruikers en de top drie van agents, met een link naar het Agent Dashboard. Er moet minimaal één actieve agentgebruiker zijn.
- Agent Dashboard (Copilot Analytics). Dit dashboard toont onder meer actieve agents, actieve gebruikers, verbruikte Copilot Credits en de topagents, met trends tot zes maanden terug. Je hebt minimaal 50 toegewezen Microsoft 365 Copilot-licenties nodig (MC1166852).
- Maandlimiet en Cost management. De verbruikscijfers per agent zie je ook in het Power Platform-beheercentrum (zie hierboven).
Meer informatie (Engels): learn.microsoft.com/en-us/viva/insights/org-team-insights/copilot-dashboard
Wat je (nog) niet met één knop regelt
Nu alle knoppen op een rij staan, valt ook op wat er (nog) niet is. Dat is geen kritiek; het platform ontwikkelt zich razendsnel. Maar het helpt wel om het te weten.
- Wie mag een agent bouwen in Copilot? Voor zover ik kan nagaan, bestaat er (op 9 oktober 2026) geen aparte instelling die alleen het maken van agents met de Agent Builder beperkt. Op Tech Community lopen sinds augustus vragen hierover zonder bevestigd antwoord. Er zijn wel twee deelknoppen. Advanced package uploads beperkt wie agents met acties of MCP-servers mag uploaden, maar niet het bouwen van eenvoudige agents. Copilot Studio authors geeft bouwrechten aan een groep, maar haalt ze bij gebruikers met een Copilot-licentie niet weg. Verder stuur je het indirect: via User access, Sharing en voor Copilot Studio via omgevingen en data policies. Dit is precies de feedback die ik aan Microsoft meegeef: een aparte knop “wie mag agents maken” naast “wie mag agents gebruiken” zou veel klanten helpen.
- Blokkeren werkt per platform anders. Een geblokkeerde SharePoint-agent is (nog) alleen in Copilot Chat geblokkeerd. Wil je een site echt agentvrij, gebruik dan RCD.
- Licenties bepalen je speelruimte. Veel van de mooiste functies (Conditional Access voor agents, toegangspakketten, templates met Entra-beleid) vragen Agent 365 of E7. Neem dat mee in je plan.
- Kosten regel je op twee plekken. Spending policies staan in het Microsoft 365-beheercentrum, maandlimieten per Copilot Studio-agent in het Power Platform-beheercentrum. Spreek af wie welke knop beheert.
Wat kun je deze maand al oppakken
- Kies vóór 25 oktober bij Advanced package uploads wie geavanceerde agents en plugins mag uploaden. Start bijvoorbeeld met een groep makers die je kent.
- Wijs AI-aanbieders per groep toe en leg samen met je privacy officer vast welke modellen agents mogen gebruiken.
- Beperk toestemming voor apps tot geverifieerde uitgevers, en zet Agent and plugin access voor externe uitgevers op alleen gecertificeerde.
- Controleer per Power Platform-omgeving Move data across regions en Bing search.
- Zet een maandlimiet op je Copilot Studio-agents en maak een spending policy aan voordat agents of Cowork breed credits gaan verbruiken.
- Kijk in Agents › Overview hoeveel agents er zijn en hoeveel geen eigenaar hebben. Wijs eigenaren toe.
- Loop Agents › Settings na: User access, Agent and plugin access en Sharing. Leg vast waarom je voor elke instelling kiest.
- Draai het Agent access-rapport in het SharePoint-beheercentrum over 28 dagen en kijk welke agents bij je gevoelige sites komen.
- Zet RCD op sites die nooit als kennisbron mogen dienen (HR, directie, juridisch).
- Maak een data policy in het Power Platform-beheercentrum die minimaal Chat without Microsoft Entra ID authentication blokkeert.
- Start een DLP-beleid voor Microsoft 365 Copilot in simulatiemodus op je strengste label.
- Controleer in Entra of de Microsoft Copilot Studio agent identity blueprint in je tenant staat, en plan de migratie van oudere agents.
Wanneer is dit genoeg, wanneer wil je meer
Genoeg voor de start is dit: de vier basisknoppen in het Microsoft 365-beheercentrum, een bewuste keuze bij uploads en AI-modellen, RCD op je kroonjuwelen, een tenantbrede data policy, DLP op labels en een maandlimiet op je agents. Daarmee heb je zicht, en sluit je de grootste risico’s af, zonder extra licenties.
Meer wil je zodra agents echt zelfstandig gaan werken, met eigen rechten of namens gebruikers. Dan wordt de agent een identiteit die je net zo behandelt als een medewerker: met een sponsor, Conditional Access, toegangspakketten die verlopen, en templates die dit bij elke activatie automatisch toepassen. Dat is het terrein van Agent 365. Het sluit naadloos aan op de Copilot-readiness-aanpak uit de FastTrack-blueprint: eerst de data op orde, dan pas opschalen.
Tot slot
Ik begon met de vraag “waar zet ik dit aan of uit?”. Het antwoord is dus: in zes portalen, maar met een duidelijke logica. Het Microsoft 365-beheercentrum is de voordeur, Entra de identiteit, het Power Platform-beheercentrum de werkplaats, SharePoint en Purview bewaken de data, en Defender kijkt mee tijdens gebruik. Wie die routekaart kent, heeft grip op agents, ook als er morgen weer een nieuwe knop bijkomt.
Welke van deze instellingen heb jij al ingericht, en waar liep je tegenaan? Ik ben vooral benieuwd hoe jullie omgaan met de vraag wie agents mag bouwen. Ik hoor het graag.