Welkom bij blog nummer 17 in onze reeks over grip krijgen op je informatie. In de vorige blog gaven we een introductie op SharePoint Advanced Management (SAM) en beschreven we de drie hoofdonderdelen: Data Access Governance, Site Lifecycle Management en Restricted Content Discovery. In deze blog duiken we dieper in Data Access Governance (DAG), het onderdeel dat ik in de praktijk het meest gebruik en als eerste inzet bij een klanttraject.
Wat is Data Access Governance?
Data Access Governance is de rapportagemodule binnen SAM die inzicht geeft in hoe content in SharePoint wordt gedeeld. Je vindt DAG terug in het SharePoint-beheercentrum via Rapporten > Gegevenstoegangsgovernance. De rapporten zijn geen realtime weergave: een scan kan, afhankelijk van de omvang van je tenant, 24 tot 48 uur duren. Plan voor specifieke scans bewust tijd voor in. Dit is nodig wanneer de sites niet in de top 100 lijst vallen.
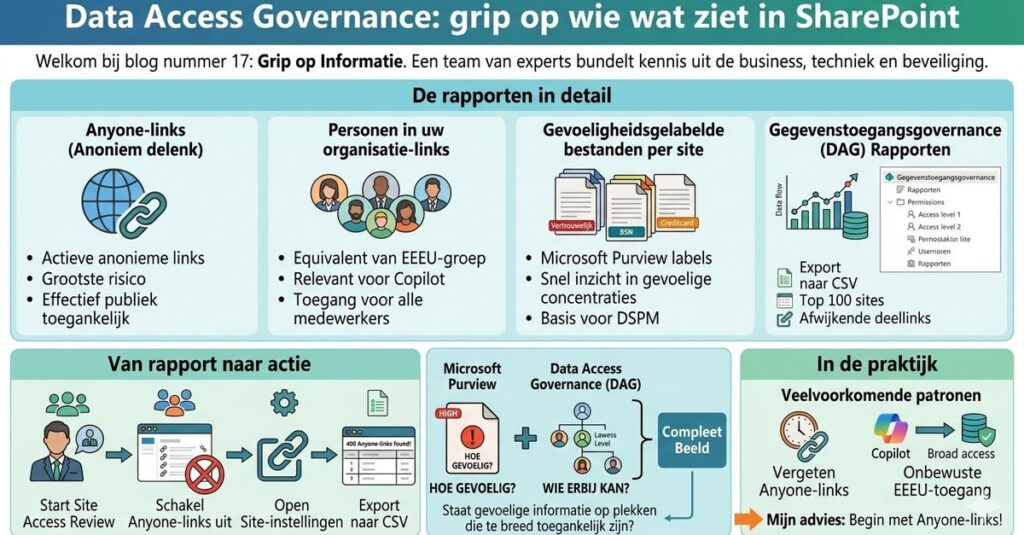
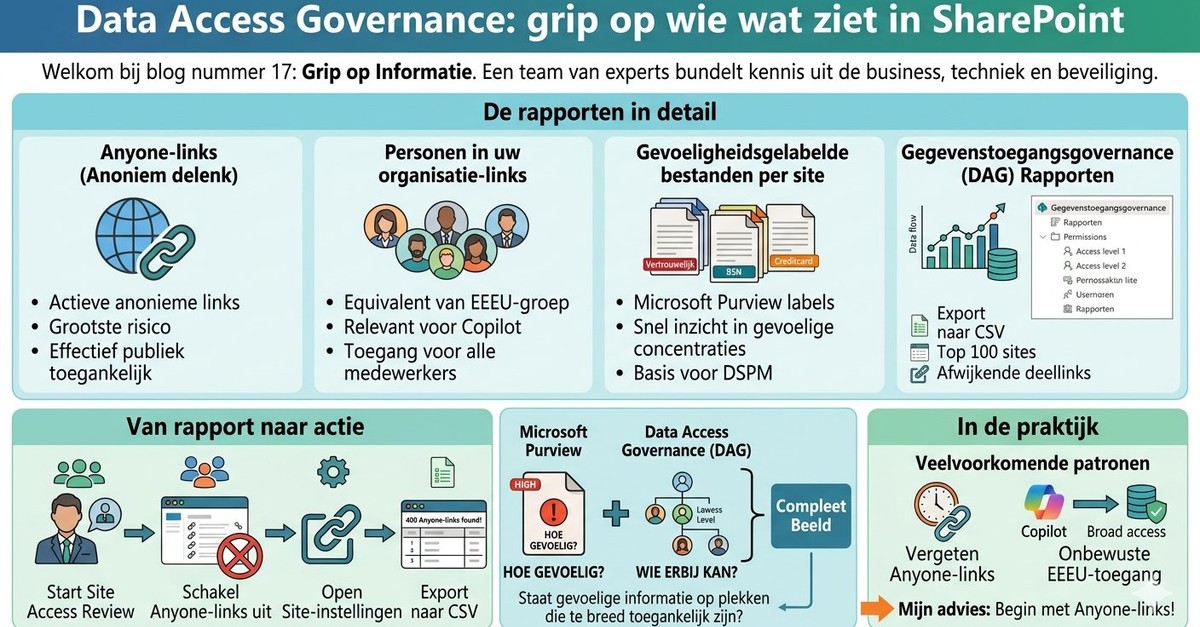
DAG richt zich op de rechtenstructuur van je omgeving: wie heeft toegang tot wat en via welk mechanisme? Dit staat los van de inhoud van bestanden. Daarvoor gebruik je Microsoft Purview. Samen geven ze een compleet beeld: Purview vertelt je hoe gevoelig de informatie is, DAG vertelt je wie erbij kan.
De rapporten in detail
Je vindt Data Access Governance in het SharePoint-beheercentrum (SharePoint admin center) via Rapporten (Reports) > Gegevenstoegangsgovernance (Data access governance). Bovenaan de pagina staat een aanbeveling om te starten met een momentopnamerapport (snapshot report) voor een snel overzicht van de rechten in je omgeving.
De rapporten zijn verdeeld in twee categorieën: momentopnamerapporten (snapshot reports) en activiteitenrapporten (activity reports). Elk rapport heeft een eigen knop Rapporten weergeven (View reports).
Momentopnamerapporten (Snapshot reports)
Sitemachtigingen in uw organisatie (Site permissions across your organization)
Dit rapport geeft inzicht in brede machtigingen zoals Iedereen behalve externe gebruikers (Everyone except external users), gasttoegang (guest access), deelkoppelingen (sharing links) en unieke machtigingen (unique permissions) voor alle sites in je organisatie, gemeten op het moment dat het rapport is gegenereerd.
Sitemachtigingen voor gebruikers (Site permissions for users)
Dit rapport toont alle sites waartoe een specifieke gebruiker toegang heeft, en of die toegang betrekking heeft op de gehele site of specifieke onderdelen verleend direct aan de gebruiker of indirect via groepen, gemeten op de datum van het rapport.
Gevoeligheidslabels toegepast op bestanden (Sensitivity labels applied to files)
Dit rapport laat je gevoelige content monitoren door te tonen op welke sites bestanden met gevoeligheidslabels (sensitivity labels) zijn opgeslagen en welk beleid op die sites van toepassing is, gemeten op het moment dat het rapport is gegenereerd. Dit rapport gebruik ik altijd samen met de Gegevensrisicobeoordelingen (Data Risk Assessments) uit DSPM: Purview kijkt naar de inhoud, DAG naar de structuur.
Activiteitenrapporten (Activity reports)
Deelkoppelingen (Sharing links)
Dit rapport helpt bij het identificeren van ongewenst breed delen (oversharing) door sites te tonen waar gebruikers de afgelopen 28 dagen nieuwe deelkoppelingen (sharing links) hebben aangemaakt in SharePoint. De combinatie van een hoog aantal deelkoppelingen met brede toegang is een direct actiepunt.
Gedeeld met ‘Iedereen behalve externe gebruikers’ (Shared with ‘Everyone except external users’)
Dit rapport helpt voorkomen dat bestanden, mappen en lijsten te breed worden gedeeld, door sites te tonen met de meeste items gedeeld via de groep Iedereen behalve externe gebruikers (Everyone except external users, EEEU) in de afgelopen 28 dagen. Voor Copilot-omgevingen is dit bijzonder relevant: Copilot kan deze content ophalen voor elke gebruiker in de tenant, ook als die inhoud bedoeld was voor een kleine groep. Naar mijn ervaring is dit vaak niet de bedoeling.
Een DAG-scan starten
Navigeer in het SharePoint-beheercentrum (SharePoint admin center) naar Rapporten (Reports) > Gegevenstoegangsgovernance (Data access governance). Kies het gewenste rapport en klik op Rapporten weergeven (View reports) om de rapportpagina te openen. Vanaf daar kun je een nieuwe scan starten via de knop Vernieuwen (Refresh). Je kunt ook een wekelijkse automatische scan instellen. Per rapport zie je wanneer de data voor het laatst is bijgewerkt.
Let op: je hebt minimaal de rol SharePoint-beheerder (SharePoint Administrator) of Globale beheerder (Global Administrator) nodig om de rapporten te kunnen bekijken en scans te starten.
Van rapport naar actie
Het echte voordeel van DAG is dat je vanuit de rapporten direct kunt handelen. Per site heb je de volgende opties:
- Toegangsbeoordeling voor site starten (Site Access Review): de site-eigenaar ontvangt automatisch een e-mail en wordt gevraagd de toegangsrechten van zijn site te controleren en op te schonen. IT hoeft dit niet zelf te doen.
- Anonieme koppelingen uitschakelen (Disable Anyone links): je kunt per site het gebruik van anonieme links direct blokkeren vanuit het rapport, zonder naar de site-instellingen te navigeren.
- Site-instellingen openen (Open site settings): directe link naar het beheer van de betreffende site voor verdere actie.
- Exporteren naar CSV (Export to CSV): voor rapportage aan management of voor prioritering van een groter opschoningstraject.
In de praktijk zie ik dat organisaties schrikken van de aantallen. Honderden anonieme koppelingen (Anyone-links) zijn geen uitzondering, zeker in omgevingen die al jaren draaien zonder actief toegangsbeheer. DAG maakt dit in één oogopslag zichtbaar en geeft je meteen een handvat om te beginnen.
Combinatie met DSPM
DAG gebruik ik altijd in combinatie met de Gegevensrisicobeoordelingen (Data Risk Assessments) uit DSPM. DSPM scant de inhoud van je top 100 SharePoint-sites op gevoelige informatie: denk aan BSN-nummers, creditcardgegevens of intern gelabelde documenten. DAG scant de rechtenstructuur van diezelfde sites.
Samen geven ze antwoord op de vraag die er echt toe doet: staat gevoelige informatie op plekken die te breed toegankelijk zijn? Dat is de kern van het gesprek dat ik voer met klanten: niet over techniek, maar over risico’s en prioriteiten.
Wat ik in de praktijk tegenkom
Twee patronen zie ik keer op keer terugkomen bij klanten.
Ten eerste zijn er anonieme koppelingen die vergeten zijn. Medewerkers maken een tijdelijke link aan voor een externe partij, vergeten die te verwijderen en jaren later is de link nog steeds actief. DAG maakt dit zichtbaar. Met een eenvoudige export en een gerichte communicatie naar site-eigenaren kun je dit snel aanpakken.
Ten tweede is er onbewuste EEEU-toegang (Everyone Except External Users). SharePoint-sites waarbij in het verleden de groep Iedereen behalve externe gebruikers (EEEU) is toegevoegd als lid of bezoeker, soms per ongeluk, soms als quick fix. Iedereen in de organisatie heeft dan toegang, inclusief nieuwe medewerkers en stagiairs. Copilot pikt die content op voor iedereen. DAG brengt dit in kaart.
Mijn advies: begin altijd met de anonieme koppelingen (Anyone-links). Dat is het meest urgente risico en het makkelijkst te adresseren. Daarna pak je de EEEU-situaties aan in overleg met de site-eigenaren.
Conclusie
Data Access Governance is een krachtig en direct inzetbaar instrument. Geen complexe configuratie, geen lange implementatietrajecten: je start een scan via Rapporten (Reports) > Gegevenstoegangsgovernance (Data access governance), exporteert de resultaten en hebt binnen een dag een concreet overzicht van waar de risico’s zitten in je SharePoint-omgeving.
De kracht zit in de combinatie: DAG voor de rechtenstructuur, DSPM voor de inhoudsrisico’s, en toegangsbeoordelingen voor sites (Site Access Reviews) om eigenaren zelf de verantwoordelijkheid te geven. Zo maak je governance behapbaar en schaalbaar.
In de volgende blog kijken we naar Site Lifecycle Management: hoe zorg je ervoor dat sites die niemand meer gebruikt geen beveiligingsrisico worden? Copilot zit het verschil niet tussen oude en nieuwe informatie dus ook daarom is het verstandig om oude informatie te verwijderen/archiveren. En het is ook fijn voor de medewerker!